NIS2 · Technischer Nachweis

Eine Lücke gefunden.Befund, Maßnahme und Nachprüfung verbinden.

Eine lange Liste gefundener Schwachstellen zeigt noch nicht, welche davon bestätigt sind, welchen Betriebsteil sie betreffen und ob die Korrektur funktioniert hat. Ein nutzbarer Nachweis führt vom vereinbarten Prüfbereich über die Bewertung zur dokumentierten Umsetzung und Nachprüfung.

Einordnung und Vorgehen

Den technischen Teil des Risikomanagements prüfbar machen.

01

Den Bezug zur gesetzlichen Aufgabe festhalten

§ 30 BSIG nennt für betroffene Einrichtungen unter anderem Schwachstellenmanagement und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen. Ein technischer Sicherheitscheck kann dazu abgegrenzte Beobachtungen liefern. Er deckt nicht automatisch die übrigen Bereiche wie Vorfallbewältigung, Lieferkette, Organisation und Schulung ab.

02

Prüfbereich und Ausgangslage dokumentieren

Zum Auftrag gehören Systeme, Standorte, erreichbare Netze, erlaubte Methoden und Zeitpunkt. Auch fehlende Zugänge oder bewusst ausgeschlossene Anlagen sind relevant. Ein Ergebnis kann nur für die tatsächlich betrachtete Umgebung sprechen. Wenn ein Segment nicht erreichbar war, muss das im Bericht sichtbar bleiben und darf nicht als unauffällig gezählt werden.

03

Automatische Hinweise fachlich bewerten

Ein erkannter Versionsstand oder ein gemeldeter Dienst ist zunächst ein Hinweis. Die Bewertung prüft beispielsweise, ob die betroffene Funktion vorhanden ist, welche Schutzmaßnahmen bestehen und wie zuverlässig die Erkennung war. Unbestätigte Verdachtsbefunde erhalten einen anderen Status als nachvollziehbar bestätigte Abweichungen. Eine aktive Verifikation braucht den dafür freigegebenen Rahmen.

04

Nach Betriebsbezug priorisieren

Der technische Schweregrad ist eine wichtige Information, aber nicht die einzige. Erreichbarkeit, Berechtigung, Schutzbedarf und die Bedeutung für den Betrieb beeinflussen die Reihenfolge. Bei mehreren zusammenwirkenden Schwächen kann der Zusammenhang entscheidend sein. Der Bericht erklärt die Priorität, statt aus der Zahl der roten Einträge eine scheinbar exakte Gesamtsicherheit zu berechnen.

05

Korrekturen mit Verantwortlichen und Änderungen verknüpfen

Jeder wesentliche Befund erhält einen zuständigen Bearbeiter, eine geeignete Maßnahme und einen geplanten Termin. Änderungen an kritischen Systemen werden mit Betrieb und IT abgestimmt. Die Dokumentation hält fest, ob eine Korrektur umgesetzt, eine Zwischenmaßnahme getroffen oder ein Risiko vorläufig akzeptiert wurde. Diese Zustände sind nicht gleichbedeutend.

06

Nachprüfen und den Verlauf erhalten

Die Nachprüfung greift die ursprüngliche Frage mit einer passenden Methode wieder auf. Ergebnis, Systemstand und Zeitpunkt werden am Befund hinterlegt. Neue Geräte oder ein geänderter Zugang können eine erneute Bewertung auslösen. So entsteht ein Verlauf, aus dem sich bearbeitete und weiterhin offene Risiken nachvollziehen lassen, statt nur mehrere unverbundene Berichtsdateien.
Fiktives Beispiel · keine Prüfung Ihres Netzes

Ein Befund wird erst mit seinem Ergebnis abgeschlossen.

Öffnen Sie die Stationen. Jede zeigt eine konkrete Prüffrage und den nächsten verantwortlichen Schritt.

01Hinweis erfasst

Ein Scan meldet einen möglicherweise veralteten Dienst. Der Fund ist mit System, Zeitpunkt und Erkennungsmethode dokumentiert.

02Relevanz bewertet

Die zuständige Fachperson prüft die tatsächliche Konfiguration und den Betriebsbezug. Der Status unterscheidet Verdacht, bestätigten Befund und Fehlmeldung.

03Änderung ausgeführt

Die vereinbarte Korrektur wird in einem geeigneten Zeitfenster durchgeführt. Der Bearbeiter dokumentiert den geänderten Stand und verbleibende Einschränkungen.

04Nachprüfung abgelegt

Der Befund wird mit dem Ergebnis der passenden Nachprüfung verbunden. Ungeprüfte Systeme oder verbleibende Risiken werden nicht durch einen pauschalen grünen Status verdeckt.

Kontrolle im Ablauf

Ein technischer Nachweis mit benannter Reichweite.

TULPAR ist Teil des Sicherheitsangebots von Buzzard. Im Auftrag legen wir fest, welche technischen Fragen untersucht und welche Belege erstellt werden. Die Ergebnisbesprechung macht daraus eine priorisierte Arbeitsliste für die verantwortlichen Personen.

Eine behördliche oder vertragliche Anerkennung wird durch diese Seite nicht zugesagt. Wenn ein bestimmtes Prüfverfahren verlangt wird, müssen Auftrag, Methode, Prüfer und Berichtsform dazu passen. Die vollständige NIS2-Einordnung bleibt umfassender als ein Schwachstellenbericht.

Konkret beantwortet

Ihre Fragen.

Belegt ein Scan die vollständige NIS2-Konformität?

Nein. Er untersucht einen vereinbarten technischen Bereich. Das gesetzliche Risikomanagement umfasst weitere technische und organisatorische Aufgaben.

Ist jeder automatisch gemeldete Treffer eine bestätigte Lücke?

Nein. Erkennungsqualität, Konfiguration und bestehende Maßnahmen müssen eingeordnet werden. Verdacht, bestätigter Befund und Fehlmeldung sollten getrennt dokumentiert sein.

Genügt es, eine Korrektur als erledigt zu markieren?

Der Bearbeitungsstatus allein zeigt nicht, ob die Maßnahme wirksam war. Eine passende Nachprüfung und ihr dokumentiertes Ergebnis machen den Abschluss nachvollziehbar.

Wie häufig sollte erneut geprüft werden?

Der Turnus richtet sich nach Risiko, Änderungen, Systemen und vereinbarten Anforderungen. Eine einheitliche Scanfrequenz für sämtliche Betriebe wird hier nicht zugesagt.

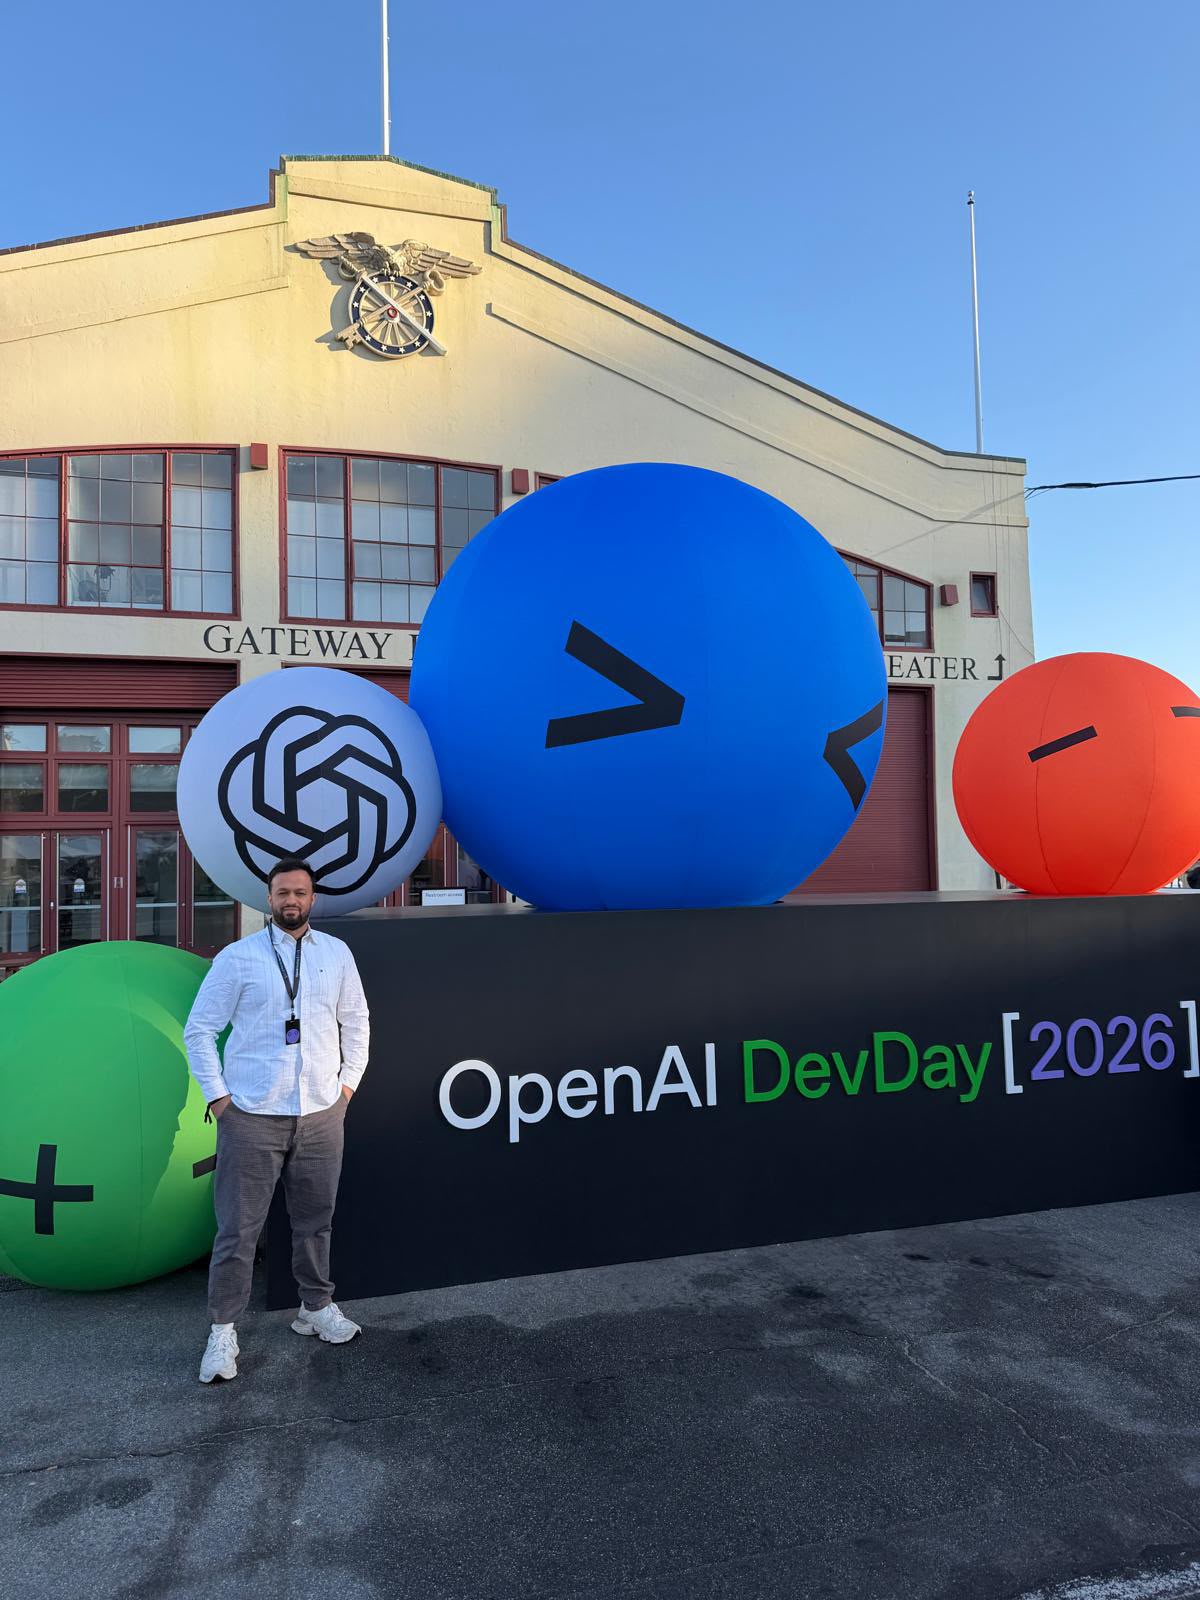
Mustafa Sahinli beim OpenAI DevDay
Mustafa Sahinli · Originalaufnahme vom DevDay
Persönlich besprechen

Eine verständliche Prüffrage.
Ein klar vereinbarter Auftrag.

Wir klären mit Ihnen und Ihrer IT-Betreuung, was untersucht werden soll, welche Systeme dazugehören und wer das Ergebnis weiterbearbeitet. Umfang, erlaubte Methoden, Bericht und Betreuung stehen im individuellen Angebot.

Bringen Sie für das erste Gespräch die betroffenen Arbeitsbereiche und Ihre Ansprechpartner mit. Zugangsdaten, interne Netzwerkpläne und vertrauliche Befunde gehören nicht in das öffentliche Kontaktformular.

Mustafa Sahinli · Buzzard AI, Erlensee

TULPAR und das Sicherheitsangebot →
Über Mustafa und Buzzard →
Persönlich besprechen

Ein konkreter Vorgang.
Ein sinnvoller nächster Schritt.

Wir besprechen Ihren technischen Schwachstellen- und Nachprüfungsprozess, vorhandene Systeme und die beteiligten Personen. Sie erhalten eine klare Einordnung, welcher Teil sich sinnvoll unterstützen lässt und was dafür benötigt wird.

Bitte senden Sie über dieses erste Kontaktformular keine Patienten-, Mandanten- oder anderen vertraulichen Falldaten.

Direkt anrufen: 06183 909 99 92

Schritt 1 von 3

Wobei wünschen Sie Unterstützung?

Passend weiterlesen.