NIS2 · Lieferkette und Auftraggeber

Ihr Kunde fragt nach Sicherheit.Antworten Sie mit zugeordneten Belegen.

Ein Auftraggeber sendet einen Sicherheitsfragebogen und verlangt Nachweise zu Zugängen, Backups oder Schwachstellen. Für einen Zulieferer entstehen daraus zwei unterschiedliche Fragen: Fällt der eigene Betrieb unter das Gesetz, und was wird im konkreten Kundenverhältnis verlangt? Ein sauberer Nachweis hält beides auseinander.

Einordnung und Vorgehen

Die Anfrage Ihres Kunden in bearbeitbare Fragen aufteilen.

01

Eigene Pflichten und Kundenanforderungen trennen

Die eigene Einordnung nach dem BSIG richtet sich nach gesetzlichen Kriterien wie Sektor, Einrichtungsart, Größe und Sonderfällen. Allein die Belieferung eines betroffenen Kunden macht nicht jedes Unternehmen automatisch selbst zu einer wichtigen Einrichtung. Sicherheitsanforderungen können dennoch aus einem Vertrag, einer Ausschreibung oder der Lieferantenbewertung entstehen.

02

Den betroffenen Leistungsbereich festlegen

Ein Kunde möchte möglicherweise den Fernwartungszugang zu seiner Anlage bewerten; ein anderer die Verarbeitung von Auftrags- und Personendaten. Das ist nicht immer eine Prüfung des gesamten Unternehmens. Halten Sie fest, welche Leistung, Standorte, Systeme und Unterauftragnehmer gemeint sind. So wird ein allgemeiner Firmenreport nicht versehentlich als Beleg für einen anderen Bereich verwendet.

03

Jede Antwort mit ihrem Nachweis verbinden

Zu einer Antwort gehören Quelle, Datum, Verantwortlicher und gegebenenfalls eine Einschränkung. Eine Richtlinie beschreibt den vorgesehenen Prozess; ein Protokoll dokumentiert eine konkrete Durchführung. Wenn der Kunde eine technische Prüfung verlangt, müssen Methode und Umfang zu seiner Frage passen. Nicht vorhandene Belege werden als offen benannt, statt die Antwort vorschnell mit „Ja“ abzuschließen.

04

Technische Befunde verständlich zuordnen

Ein Sicherheitscheck kann etwa einen vereinbarten Zugang oder eine bestimmte Systemgruppe untersuchen. Der Bericht sollte zeigen, welches Kundenthema dadurch gestützt wird und welche Teile ungeprüft bleiben. Eine gefundene Lücke wird mit Auswirkung und Maßnahme erklärt. Das erleichtert eine sachliche Rückmeldung, ohne eine universelle NIS2-Konformität zu versprechen.

05

Sensible Details kontrolliert weitergeben

Der Auftraggeber benötigt oft eine belastbare Zusammenfassung, aber nicht jede interne Adresse, Kontenbezeichnung oder technische Schwachstellendetailtiefe. Stimmen Sie Empfänger, erforderlichen Umfang und Übermittlungsweg ab. Ein gekürzter Bericht muss seine Aussagekraft erhalten: Umfang, offene Punkte und Prüftermin dürfen nicht zugunsten eines guten Eindrucks verschwinden.

06

Änderungen und Nachfragen nachhalten

Ein einmal ausgefüllter Fragebogen bleibt nicht automatisch aktuell. Neue Zugänge, ein anderer Dienstleister oder geänderte Leistungen können eine erneute Bewertung erfordern. Bewahren Sie die abgegebene Fassung und ihre Belege zusammen auf. Für zugesagte Maßnahmen werden Zuständigkeit, Zieltermin und Nachprüfung dokumentiert; neue Anforderungen werden konkret mit dem Kunden geklärt.
Fiktives Beispiel · keine Prüfung Ihres Netzes

Eine Fernwartungsfrage mit nachvollziehbarer Antwort.

Öffnen Sie die Stationen. Jede zeigt eine konkrete Prüffrage und den nächsten verantwortlichen Schritt.

01Kundenfrage eingegangen

Der Auftraggeber fragt nach der Absicherung eines Zugangs zu seiner Anlage. Seine Frage und der betroffene Vertrag werden dem Vorgang zugeordnet.

02Umfang abgegrenzt

Geprüft wird der vereinbarte Fernwartungsweg einschließlich berechtigter Konten. Andere Kundennetze werden nicht ohne deren Berechtigung einbezogen.

03Beleg erstellt

Einstellung, Zugriff und vereinbarter Test werden mit Datum dokumentiert. Ungeprüfte Voraussetzungen bleiben im Ergebnis erkennbar.

04Antwort freigegeben

Die verantwortliche Person prüft Bericht und Kundenantwort. Technische Details gehen nur an den dafür vorgesehenen Empfänger; eine offene Maßnahme bleibt sichtbar.

Kontrolle im Ablauf

Ein Nachweis für die tatsächliche Kundenfrage.

§ 30 BSIG erfasst bei betroffenen Einrichtungen auch sicherheitsbezogene Aspekte der Beziehungen zu unmittelbaren Anbietern und Diensteanbietern. Daraus folgt keine einheitliche Form eines Zertifikats, das jeder Zulieferer zwingend vorlegen müsste.

Wir besprechen Ihren konkreten Fragebogen und einen passenden technischen Prüfauftrag. TULPAR kann Teil des vereinbarten Sicherheitschecks sein. Die rechtliche Betroffenheit, vertragliche Pflichten und Anerkennung durch den Auftraggeber werden nicht allein aus einem Scanergebnis abgeleitet.

Konkret beantwortet

Ihre Fragen.

Sind wir wegen unseres NIS2-betroffenen Kunden automatisch selbst betroffen?

Nein. Die eigene gesetzliche Einordnung muss nach den maßgeblichen Kriterien erfolgen. Zusätzliche Anforderungen im Kundenvertrag können unabhängig davon bestehen.

Müssen wir immer einen vollständigen Pentest beauftragen?

Das lässt sich nicht pauschal sagen. Klären Sie die konkrete Frage, die geforderte Methode und den betroffenen Leistungsbereich mit dem Auftraggeber.

Darf ein Kurzbericht technische Einzelheiten auslassen?

Er darf den Empfängerkreis und die benötigte Detailtiefe berücksichtigen. Die Reichweite der Prüfung, wesentliche offene Punkte und der Zeitpunkt müssen trotzdem verständlich bleiben.

Was tun wir, wenn eine Maßnahme noch nicht umgesetzt ist?

Den tatsächlichen Stand nennen, Verantwortlichkeit und geplante Korrektur festhalten und den erforderlichen Nachweis nachreichen. Eine Planung ist kein bereits bestandener Test.

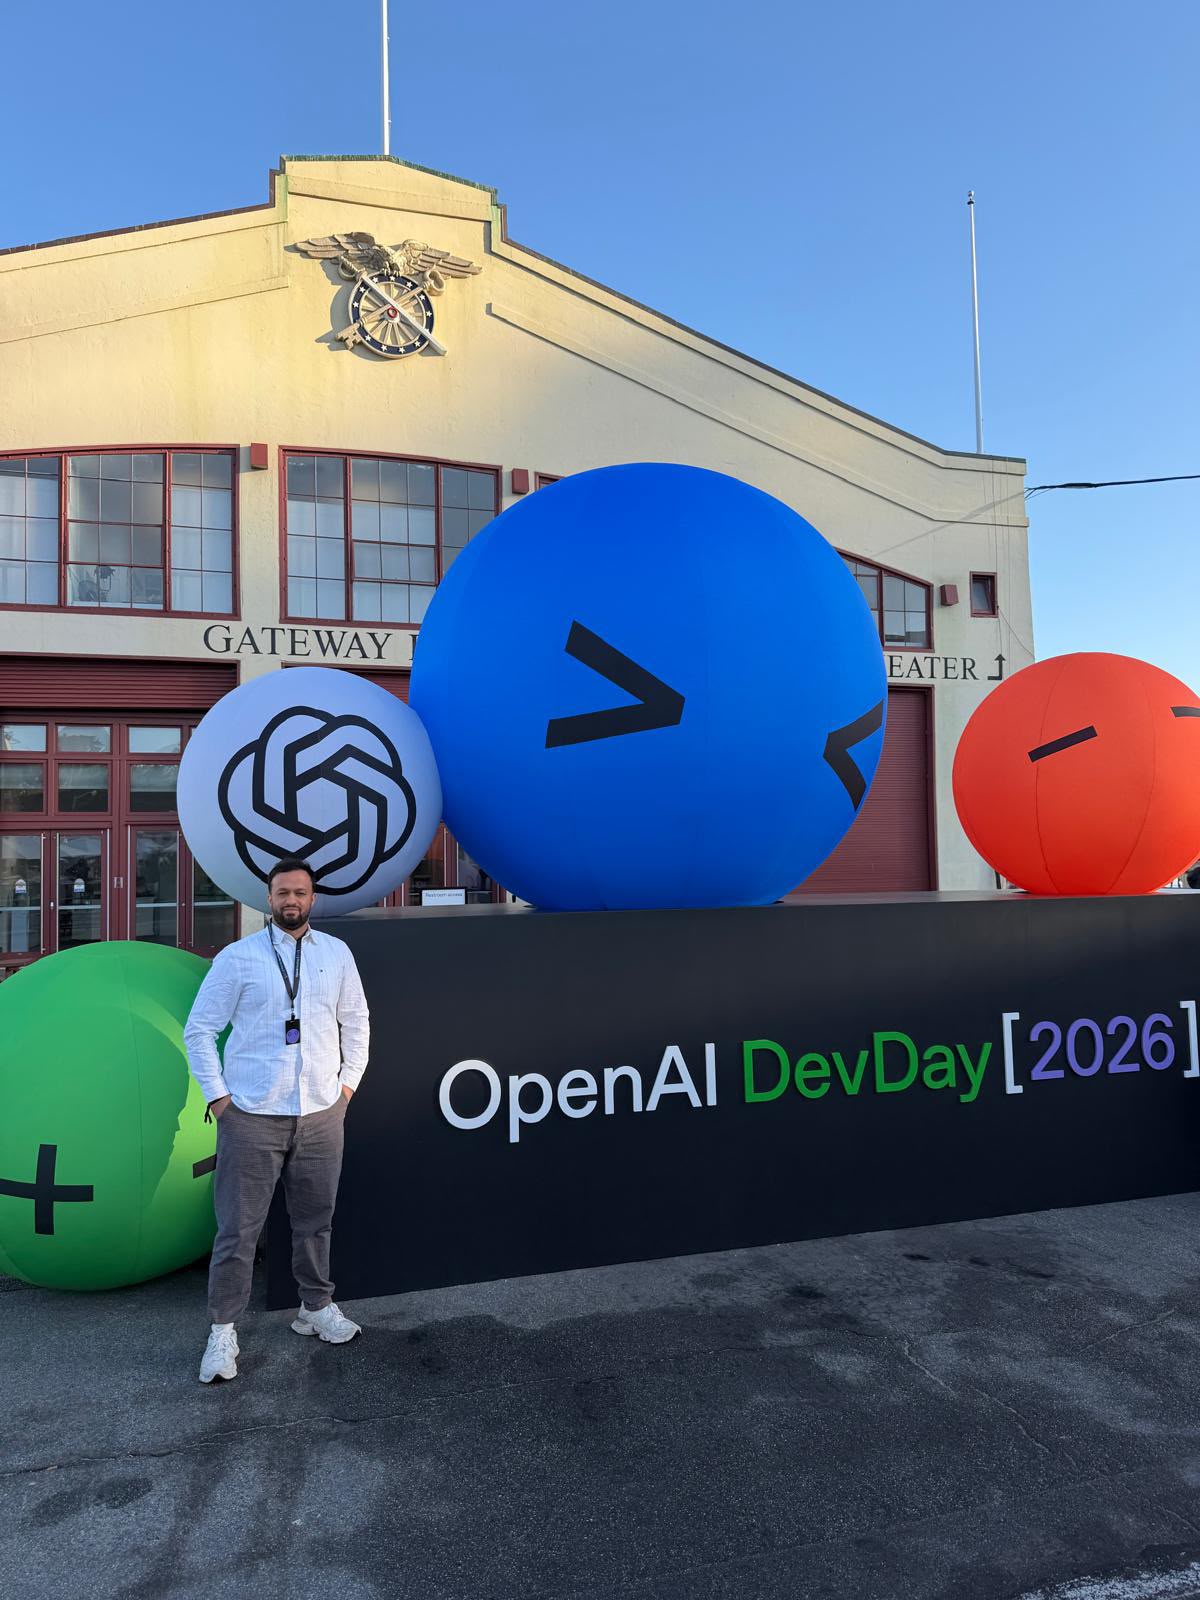
Mustafa Sahinli beim OpenAI DevDay
Mustafa Sahinli · Originalaufnahme vom DevDay
Persönlich besprechen

Eine verständliche Prüffrage.
Ein klar vereinbarter Auftrag.

Wir klären mit Ihnen und Ihrer IT-Betreuung, was untersucht werden soll, welche Systeme dazugehören und wer das Ergebnis weiterbearbeitet. Umfang, erlaubte Methoden, Bericht und Betreuung stehen im individuellen Angebot.

Bringen Sie für das erste Gespräch die betroffenen Arbeitsbereiche und Ihre Ansprechpartner mit. Zugangsdaten, interne Netzwerkpläne und vertrauliche Befunde gehören nicht in das öffentliche Kontaktformular.

Mustafa Sahinli · Buzzard AI, Erlensee

TULPAR und das Sicherheitsangebot →
Über Mustafa und Buzzard →
Persönlich besprechen

Ein konkreter Vorgang.
Ein sinnvoller nächster Schritt.

Wir besprechen die Sicherheitsanforderungen Ihres Auftraggebers, vorhandene Systeme und die beteiligten Personen. Sie erhalten eine klare Einordnung, welcher Teil sich sinnvoll unterstützen lässt und was dafür benötigt wird.

Bitte senden Sie über dieses erste Kontaktformular keine Patienten-, Mandanten- oder anderen vertraulichen Falldaten.

Direkt anrufen: 06183 909 99 92

Schritt 1 von 3

Wobei wünschen Sie Unterstützung?

Passend weiterlesen.