Arztpraxis · IT-Sicherheit

Die Praxis muss arbeiten können.Auch ihre Schutzmaßnahmen brauchen Prüfung.

Termine, Befunde und Abrechnung hängen an unterschiedlichen Systemen. Bei einer Störung braucht die Praxisleitung einen verständlichen Überblick: Welche Abläufe sind betroffen, wer betreut die Systeme und welcher nächste Schritt ist abgestimmt? Eine geplante Sicherheitsprüfung beginnt mit dieser Versorgungsperspektive.

Einordnung und Vorgehen

Praxisbetrieb, Vertraulichkeit und Zuständigkeiten zusammen betrachten.

01

Die wichtigen Arbeitswege erfassen

Aufnahme, Behandlungsdokumentation, Laborrücklauf und Abrechnung benötigen unterschiedliche Anwendungen und Geräte. Die Übersicht beschreibt benötigte Systeme und Ansprechpartner, ohne echte Patientenakten in die erste Anfrage zu kopieren. Auch Fernwartungszugänge, Arbeitsplatzwechsel und gemeinsam verwendete Geräte gehören in die Bestandsaufnahme. Daraus entsteht der vereinbarte Prüfbereich.

02

Die KBV-Anforderungen richtig zuordnen

Die KBV erläutert ihre IT-Sicherheitsrichtlinie nach § 390 SGB V und unterscheidet Anforderungen nach Praxisgröße und Ausstattung. Welche Vorgaben für Ihre Praxis einschlägig sind, wird anhand dieses Kontexts abgeglichen. Ein allgemeiner Scanbericht ist keine vollständige Abnahme der Richtlinie. Organisatorische Aufgaben und besondere technische Bereiche benötigen passende eigene Belege.

03

Patientengeheimnisse beim Prüfauftrag schützen

Gesundheitsdaten gehören zu den besonders geschützten Datenarten nach Artikel 9 DSGVO; hinzu kommt der einschlägige berufliche Geheimnisschutz. Der Prüfauftrag legt benötigte Zugriffe, beteiligte Personen und Berichtsinhalt fest. Für viele erste Prüffragen genügt eine Beschreibung von Systemen und Rollen. Der Zugriff auf reale Inhalte wird nicht als selbstverständlicher Bestandteil vorausgesetzt.

04

Empfindliche Systeme vorab benennen

Medizinische Geräte, Telematikinfrastruktur und Praxissoftware dürfen nicht wie beliebige Testziele behandelt werden. Mit der Praxisleitung und den jeweiligen Betreuern werden erlaubte Methoden, Ausschlüsse, Zeitfenster und Abbruchwege festgelegt. Wo aktive Tests nicht freigegeben oder geeignet sind, bleiben Dokumentenprüfung, Konfigurationsabgleich oder eine geeignete Testumgebung gesonderte Optionen.

05

Wiederherstellung an einem Arbeitsweg prüfen

Eine Sicherung ist für den Praxisbetrieb dann nützlich, wenn die benötigte Arbeit wieder aufgenommen werden kann. Ein abgestimmter Test kann beispielsweise einen ausgewählten Dokumentationsbestand und die dazu nötigen Zugriffsrechte betrachten. Umfang und Ergebnis werden dokumentiert. Ein erfolgreicher Teiltest darf nicht als Nachweis für sämtliche Geräte oder für eine ununterbrochene Versorgung ausgegeben werden.

06

Befunde in den Praxisalltag übergeben

Die Praxisleitung erhält eine verständliche Einordnung; die IT-Betreuung bekommt die technischen Belege. Offene Punkte werden mit Zuständigkeit und nächster Handlung geführt. Nach einer Korrektur folgt die passende Nachprüfung. Bei Personalwechseln oder neuen Geräten wird überprüft, welche Unterlagen und Berechtigungen aktualisiert werden müssen. So bleiben Maßnahmen mit dem tatsächlichen Betrieb verbunden.
Fiktives Beispiel · keine Prüfung Ihres Netzes

Ein ausgeschiedenes Teammitglied: vom Hinweis zur Nachprüfung.

Öffnen Sie die Stationen. Jede zeigt eine konkrete Prüffrage und den nächsten verantwortlichen Schritt.

01Praxis nennt den Anlass

Ein Personalwechsel soll zum Anlass genommen werden, ausgewählte Zugänge zu prüfen. Namen und Patientendaten werden nicht öffentlich übermittelt.

02Berechtigungen zuordnen

Die zuständige Administration betrachtet die vereinbarten Anwendungen. Eine noch aktive Berechtigung wird mit System und Datum dokumentiert.

03Änderung abstimmen

Die Praxis bestätigt die benötigte Änderung und berücksichtigt Übergaben sowie verbleibende Aufgaben.

04Ergebnis nachprüfen

Der betroffene Zugang wird erneut geprüft. Der Vermerk nennt genau die einbezogenen Systeme und offene Bereiche.

Kontrolle im Ablauf

Ein abgestimmter Prüfauftrag für Ihre Praxis.

Der Sicherheitscheck unterstützt die technische Bestandsaufnahme und ausgewählte Nachweise. Er ersetzt keine medizinische Entscheidung, keine vollständige KBV-Richtlinienprüfung und keine umfassende datenschutzrechtliche Beurteilung.

Für das Erstgespräch reichen Praxisgröße, wichtige Systemarten und die Kontaktdaten Ihrer IT-Betreuung. Patientendaten, Passwörter und Befunde gehören nicht in das öffentliche Formular. Prüfumfang, Datenzugriff und Termine werden vorab vereinbart.

Konkret beantwortet

Ihre Fragen.

Müssen wir Patientenakten für die Anfrage hochladen?

Nein. Für die erste Eingrenzung benötigen wir organisatorischen Kontext und Systemarten. Ein später erforderlicher Zugriff wird ausdrücklich und zweckgebunden vereinbart.

Wird während der Sprechstunde aktiv getestet?

Das wird nicht pauschal vorausgesetzt. Methoden, empfindliche Systeme, geeignetes Zeitfenster und Abbruchkontakt werden mit Praxis und Betreuung abgestimmt.

Beweist der Bericht die Erfüllung der gesamten KBV-Richtlinie?

Nein. Er dokumentiert den vereinbarten technischen Umfang. Weitere organisatorische und technische Anforderungen müssen gesondert zugeordnet werden.

Kann unser bestehendes Systemhaus eingebunden bleiben?

Ja. Seine Kenntnisse über Praxissoftware, Sicherungen und Geräte sind für einen passenden Prüfauftrag hilfreich. Zuständigkeiten für Änderungen und Nachprüfung werden ausdrücklich festgelegt.

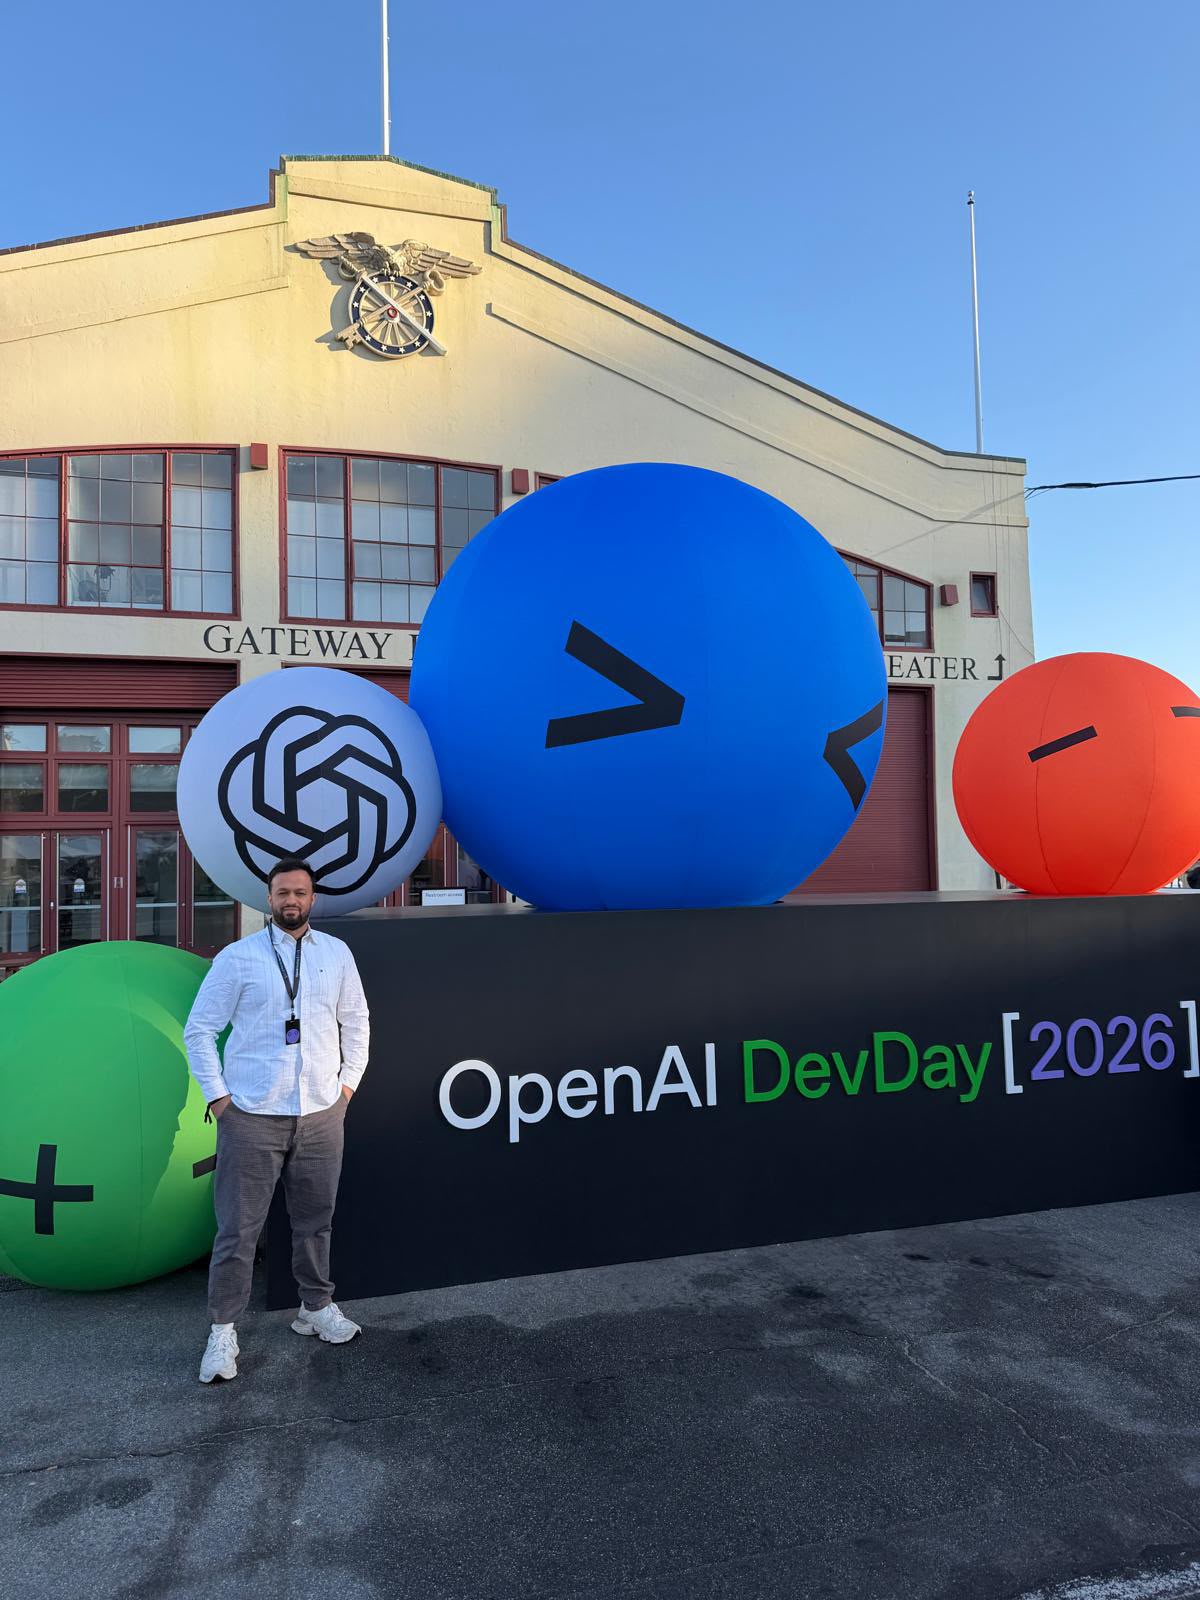
Mustafa Sahinli beim OpenAI DevDay
Mustafa Sahinli · Originalaufnahme vom DevDay
Persönlich besprechen

Eine verständliche Prüffrage.
Ein klar vereinbarter Auftrag.

Wir klären mit Ihnen und Ihrer IT-Betreuung, was untersucht werden soll, welche Systeme dazugehören und wer das Ergebnis weiterbearbeitet. Umfang, erlaubte Methoden, Bericht und Betreuung stehen im individuellen Angebot.

Bringen Sie für das erste Gespräch die betroffenen Arbeitsbereiche und Ihre Ansprechpartner mit. Zugangsdaten, interne Netzwerkpläne und vertrauliche Befunde gehören nicht in das öffentliche Kontaktformular.

Mustafa Sahinli · Buzzard AI, Erlensee

TULPAR und das Sicherheitsangebot →
Über Mustafa und Buzzard →
Persönlich besprechen

Ein konkreter Vorgang.
Ein sinnvoller nächster Schritt.

Wir besprechen die Sicherheitsfragen und Betriebsabläufe Ihrer Praxis, vorhandene Systeme und die beteiligten Personen. Sie erhalten eine klare Einordnung, welcher Teil sich sinnvoll unterstützen lässt und was dafür benötigt wird.

Bitte senden Sie über dieses erste Kontaktformular keine Patienten-, Mandanten- oder anderen vertraulichen Falldaten.

Direkt anrufen: 06183 909 99 92

Schritt 1 von 3

Wobei wünschen Sie Unterstützung?

Passend weiterlesen.