DIN SPEC 27076 · Einordnung

Den Sicherheitsstand verstehen.Beratung und technische Belege verbinden.

Kleine Unternehmen brauchen einen überschaubaren Einstieg in die Informationssicherheit. Der CyberRisikoCheck nach DIN SPEC 27076 strukturiert das Gespräch über den Betrieb. Eine technische Untersuchung beantwortet ergänzend, was in den ausdrücklich einbezogenen Systemen beobachtet wurde. Beides erfüllt unterschiedliche Aufgaben.

Einordnung und Vorgehen

Von der Antwort im Gespräch zur überprüfbaren Maßnahme.

01

Den Zweck des Beratungsstandards richtig einordnen

Der von DIN veröffentlichte CyberRisikoCheck richtet sich an kleine und kleinste Unternehmen. Standardisierte Fragen machen den Sicherheitsstand im Gespräch zugänglich; daraus entstehen Handlungsempfehlungen. Er ist kein automatischer Angriff auf das Netzwerk. Ein ergänzender technischer Auftrag sollte deshalb klar als eigener Prüfbaustein mit seinem Umfang benannt werden.

02

Das Gespräch mit den richtigen Personen vorbereiten

Geschäftsführung und IT-Betreuung kennen oft verschiedene Teile des Betriebs. Die Leitung weiß, welche Arbeit ausfallen darf und welche nicht; die Betreuung kennt Konten, Sicherungen und Systeme. Für das Gespräch sind eine grobe Systemübersicht, Zuständigkeiten und vorhandene Regeln hilfreich. Fehlende Unterlagen werden als offene Punkte aufgenommen und nicht durch eine vermeintlich sichere Antwort ersetzt.

03

Selbstauskunft und technischen Befund unterscheiden

Die Aussage „Wir sichern täglich“ beschreibt zunächst den vorgesehenen Ablauf. Ein Sicherungsprotokoll belegt einen bestimmten Lauf. Ein dokumentierter Wiederherstellungsversuch beantwortet eine weitere Frage. Diese Belegarten sollten im Bericht erkennbar bleiben. So wird deutlich, ob eine Antwort nur berichtet, anhand einer Einstellung nachvollzogen oder praktisch geprüft wurde.

04

Technische Ergänzungen gezielt beauftragen

Ein Sicherheitscheck kann etwa freigegebene Netze, erreichbare Dienste oder vereinbarte Konfigurationen untersuchen. Vorher werden Eigentümer, Berechtigungen, empfindliche Geräte, Zeitfenster und Abbruchkontakt geklärt. Der Auftrag muss festlegen, ob nur Informationen erhoben oder aktive Nachweise durchgeführt werden dürfen. Fremde Systeme gehören nur mit entsprechender Berechtigung in den Umfang.

05

Empfehlungen in Aufgaben übersetzen

Eine Empfehlung wird umsetzbar, wenn betroffener Bereich, verantwortliche Person, nächste Handlung und benötigter Beleg genannt sind. Bei einer veralteten Komponente gehören Abhängigkeiten und Wartungsfenster dazu. Nach der Änderung wird die ursprüngliche Prüffrage erneut bewertet. Der offene Punkt bleibt bestehen, solange nur die Umsetzung angekündigt wurde.

06

Das Ergebnis ohne Zertifikatsversprechen verwenden

Ein Gesprächsbericht und ein technischer Befund können die eigene Planung oder eine Rückfrage des Auftraggebers unterstützen. Sie bescheinigen keine vollständige Angriffssicherheit und erfüllen nicht automatisch jede gesetzliche oder vertragliche Nachweisanforderung. Für ein ausdrücklich verlangtes Prüfverfahren ist vorab zu klären, ob Methode, Prüferqualifikation und Bericht akzeptiert werden.
Fiktives Beispiel · keine Prüfung Ihres Netzes

Ein Backup: drei unterschiedliche Aussagen.

Öffnen Sie die Stationen. Jede zeigt eine konkrete Prüffrage und den nächsten verantwortlichen Schritt.

01Im Gespräch berichtet

Die Büroleitung berichtet von einer täglichen Sicherung. Zeitpunkt, Zuständigkeit und betroffenes System werden notiert.

02Durch Unterlagen nachvollzogen

Ein Protokoll bestätigt den letzten Sicherungslauf. Ob alle benötigten Daten und Berechtigungen wiederherstellbar sind, bleibt eine eigene Frage.

03Gezielt geprüft

Eine abgestimmte Wiederherstellung in einer geeigneten Testumgebung zeigt, ob der ausgewählte Vorgang fortgeführt werden kann. Testumfang und Ergebnis werden dokumentiert.

04Verantwortlich nachgehalten

Ein offener Punkt erhält einen Verantwortlichen. Nach Korrektur wird der vereinbarte Nachweis wiederholt; ein grünes Gesprächsfeld allein schließt ihn nicht.

Kontrolle im Ablauf

Ein klar abgegrenzter Einstieg für Ihren Betrieb.

Wir besprechen, welche organisatorische Einordnung und welche technische Prüfung Sie benötigen. TULPAR gehört zum Sicherheitsangebot von Buzzard. Methode, Systeme, Bericht und Betreuung werden im individuellen Angebot festgelegt.

Eine offizielle Durchführung nach DIN SPEC 27076 und ein ergänzender technischer Check sind im Auftrag getrennt zu benennen. Diese Seite behauptet weder eine BSI-Zertifizierung von Buzzard noch die Gleichwertigkeit jedes technischen Checks mit dem CyberRisikoCheck.

Konkret beantwortet

Ihre Fragen.

Ist der CyberRisikoCheck ein Penetrationstest?

Nein. Der Beratungsstandard arbeitet mit strukturierten Fragen und Empfehlungen. Ein Penetrationstest hat einen gesondert vereinbarten technischen Umfang und eine andere Methodik.

Belegt eine gute Auswertung, dass kein Angriff möglich ist?

Nein. Das Ergebnis hängt von den erhaltenen Angaben, den betrachteten Bereichen und gegebenenfalls den technischen Prüfungen ab. Grenzen und offene Punkte gehören in den Bericht.

Müssen wir vor dem Gespräch sämtliche Unterlagen fertig haben?

Nein. Eine erste Übersicht über wichtige Systeme, Ansprechpartner und vorhandene Sicherungen ist hilfreich. Unbekannte Angaben werden als Klärungsaufgaben behandelt.

Können wir die Auswertung bei einem Versicherer vorlegen?

Sie kann einen Antrag ergänzen. Ob sie die verlangte Frage oder das geforderte Verfahren abdeckt, entscheidet der konkrete Versicherer; eine Annahmegarantie folgt daraus nicht.

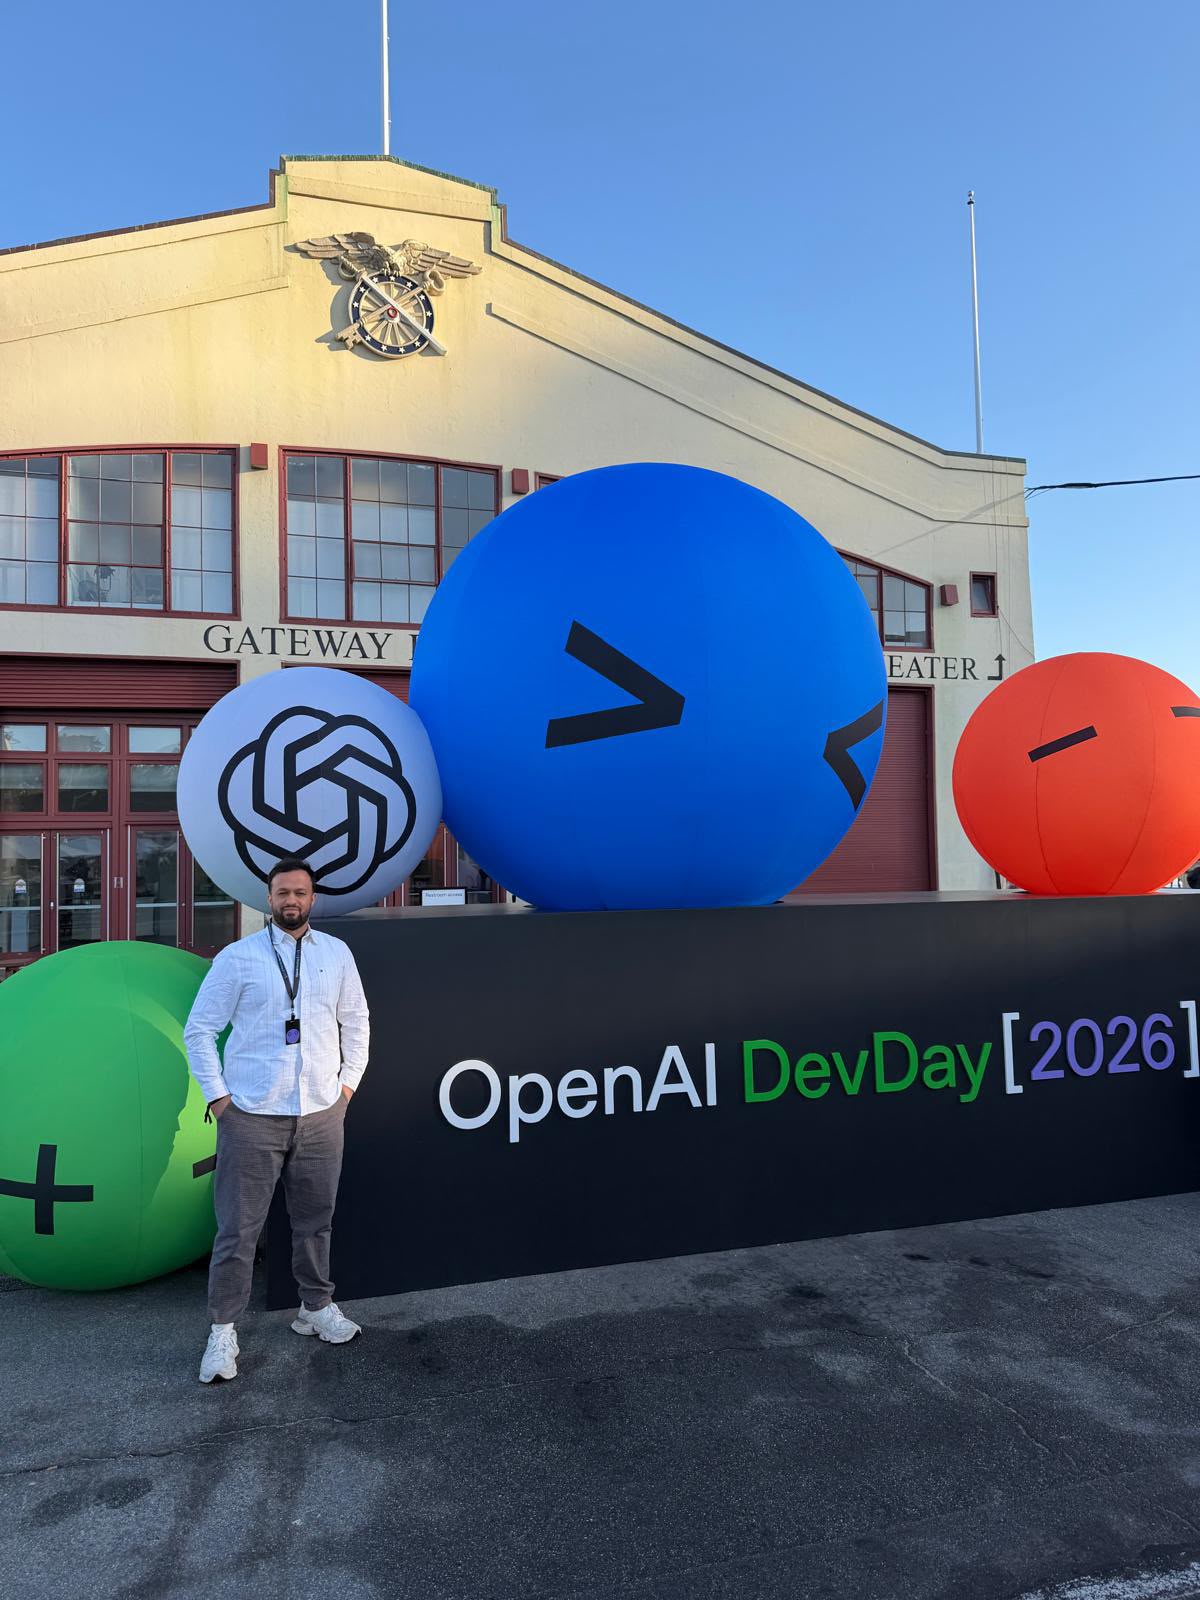
Mustafa Sahinli beim OpenAI DevDay
Mustafa Sahinli · Originalaufnahme vom DevDay
Persönlich besprechen

Eine verständliche Prüffrage.
Ein klar vereinbarter Auftrag.

Wir klären mit Ihnen und Ihrer IT-Betreuung, was untersucht werden soll, welche Systeme dazugehören und wer das Ergebnis weiterbearbeitet. Umfang, erlaubte Methoden, Bericht und Betreuung stehen im individuellen Angebot.

Bringen Sie für das erste Gespräch die betroffenen Arbeitsbereiche und Ihre Ansprechpartner mit. Zugangsdaten, interne Netzwerkpläne und vertrauliche Befunde gehören nicht in das öffentliche Kontaktformular.

Mustafa Sahinli · Buzzard AI, Erlensee

TULPAR und das Sicherheitsangebot →
Über Mustafa und Buzzard →
Persönlich besprechen

Ein konkreter Vorgang.
Ein sinnvoller nächster Schritt.

Wir besprechen Ihren Einstieg in eine nachvollziehbare Sicherheitsprüfung, vorhandene Systeme und die beteiligten Personen. Sie erhalten eine klare Einordnung, welcher Teil sich sinnvoll unterstützen lässt und was dafür benötigt wird.

Bitte senden Sie über dieses erste Kontaktformular keine Patienten-, Mandanten- oder anderen vertraulichen Falldaten.

Direkt anrufen: 06183 909 99 92

Schritt 1 von 3

Wobei wünschen Sie Unterstützung?

Passend weiterlesen.