Anwaltskanzlei · IT-Sicherheit

Mandatsarbeit braucht Vertraulichkeit.Der Prüfauftrag ebenso.

Schon Informationen über eine Mandatsbeziehung können vertraulich sein. Eine technische Untersuchung der Kanzlei muss deshalb mit einem klaren Auftrag beginnen: Welche Systeme werden betrachtet, wer darf welche Informationen sehen und wie werden Befunde übergeben? Die Kanzlei behält die fachliche und rechtliche Verantwortung.

Einordnung und Vorgehen

Geheimnisschutz im Prüfablauf konkret machen.

01

Den tatsächlichen Geheimniszugang begrenzen

Für eine erste Bestandsaufnahme genügen häufig Systemarten, Rollen und technische Zuständigkeiten. Ein Prüfer benötigt nicht automatisch vollständige Akteninhalte. Der Auftrag beschreibt, welche Informationen für die vereinbarte Untersuchung erforderlich sind. Auch Screenshots, Protokolle und Berichtsanlagen können vertrauliche Angaben enthalten; ihre Erstellung und Weitergabe gehören in die Planung.

02

Dienstleisterpflichten vor Zugriff klären

§ 43e BRAO regelt die sorgfältige Auswahl und die vertragliche Einbindung von Dienstleistern mit erforderlichem Geheimniszugang. Dazu gehören insbesondere Textform, Verschwiegenheit und die Behandlung weiterer mitwirkender Personen. Die Vorschrift enthält zusätzliche Fallunterscheidungen. Ein technischer Bericht ersetzt weder diese Einordnung noch die erforderlichen Vereinbarungen.

03

Zugänge nach Rollen untersuchen

Kanzleisoftware, Dokumentenablage und Fernwartung haben unterschiedliche Berechtigungen. Eine ausgewählte Prüffrage kann sein, ob ein ehemaliges Teammitglied noch auf einen abgegrenzten Bereich zugreifen kann. Der Nachweis nennt Kontoart, System und Prüfzeitpunkt. Er behauptet nicht, dass sämtliche Mandatsrechte oder alle externen Portale vollständig geprüft wurden.

04

Verfügbarkeit im Kanzleialltag berücksichtigen

Fristgebundene Arbeit und laufende Kommunikation benötigen einen abgestimmten technischen Betrieb. Für den Prüfzeitraum werden empfindliche Systeme, verantwortliche Kontakte und zulässige Methoden festgelegt. Wiederherstellungsfragen betreffen nicht nur Dokumente, sondern auch Anwendungen und nötige Zugänge. Eine verbindliche juristische Fristenkontrolle gehört nicht zur beschriebenen Netzwerkprüfung.

05

Befunde für Leitung und Betreuung aufbereiten

Die Kanzleileitung benötigt Auswirkung, Priorität und nächste Entscheidung. Die technische Betreuung benötigt genaue Fundstellen und Voraussetzungen. Beide Ansichten beziehen sich auf denselben abgegrenzten Befund. Unbestätigte Hinweise bleiben erkennbar; sensible Details werden nur an vorgesehene Empfänger übergeben. Ein allgemeiner Verteiler ist kein geeigneter Standardweg für den vollständigen technischen Bericht.

06

Korrektur und Nachprüfung nachvollziehen

Eine Maßnahme erhält eine zuständige Person und einen vereinbarten nächsten Schritt. Nach ihrer Umsetzung wird die ursprüngliche Frage erneut geprüft. Ein nicht mehr erreichbarer Dienst kann eine Änderung zeigen, beantwortet aber nicht jede damit verbundene Sicherheitsfrage. Der Abschluss benennt Methode, Ergebnis und verbleibende Grenzen, statt eine umfassende Geheimnisschutzgarantie auszusprechen.
Fiktives Beispiel · keine Prüfung Ihres Netzes

Ein externer Wartungszugang wird überprüft.

Öffnen Sie die Stationen. Jede zeigt eine konkrete Prüffrage und den nächsten verantwortlichen Schritt.

01Auftrag eingrenzen

Die Kanzlei benennt den Wartungsweg und seine technische Betreuung. Erforderliche Vertraulichkeits- und Zugriffsregeln werden vorher geklärt.

02Befund erfassen

Der vereinbarte Zugang wird untersucht. Der Bericht enthält nur die für die Beurteilung benötigten Angaben.

03Änderung freigeben

Die verantwortliche Stelle entscheidet über die technische Anpassung und berücksichtigt laufende Kanzleiarbeit.

04Ergebnis übergeben

Die Nachprüfung wird am ursprünglichen Befund dokumentiert. Die Kanzlei erhält eine verständliche Zusammenfassung und zugeordnete technische Belege.

Kontrolle im Ablauf

Technische Sorgfalt mit fachlicher Verantwortung verbinden.

§ 203 StGB und die berufsrechtlichen Regeln bilden einen eigenen Rahmen. Ein Sicherheitscheck kann technische Tatsachen belegen, aber keine vollständige straf-, berufs- oder datenschutzrechtliche Freigabe der Kanzlei erteilen.

AnwaltOS ist verfügbar. Ein Sicherheitsauftrag wird auf Ihre vorhandene Umgebung zugeschnitten; Mandatsbearbeitung, juristische Bewertung und Freigaben verbleiben bei den dafür verantwortlichen Personen.

Konkret beantwortet

Ihre Fragen.

Reicht ein AVV für jeden Geheimniszugang?

Datenschutzvertrag und beruflicher Geheimnisschutz sind unterschiedliche Anforderungen. Die Kanzlei muss die konkrete Dienstleistung und die einschlägigen Pflichten, insbesondere nach § 43e BRAO, passend einordnen.

Werden vollständige Akten für den Check benötigt?

Nicht pauschal. Der Auftrag begrenzt Informationen und Zugriffe auf das Erforderliche. In die öffentliche Erstanfrage gehören keine Mandatsinhalte.

Prüft der Check unsere gesamte Fristenorganisation?

Nein. Eine vereinbarte technische Verfügbarkeitsprüfung kann einzelne Systeme betrachten. Die juristische und organisatorische Fristenkontrolle ist damit nicht vollständig abgenommen.

Ist danach jeder Geheimnisverstoß ausgeschlossen?

Nein. Der Bericht gilt für den vereinbarten Umfang und Zeitpunkt. Laufende Organisation, Berechtigungen und die verantwortliche Behandlung von Mandatsinformationen bleiben erforderlich.

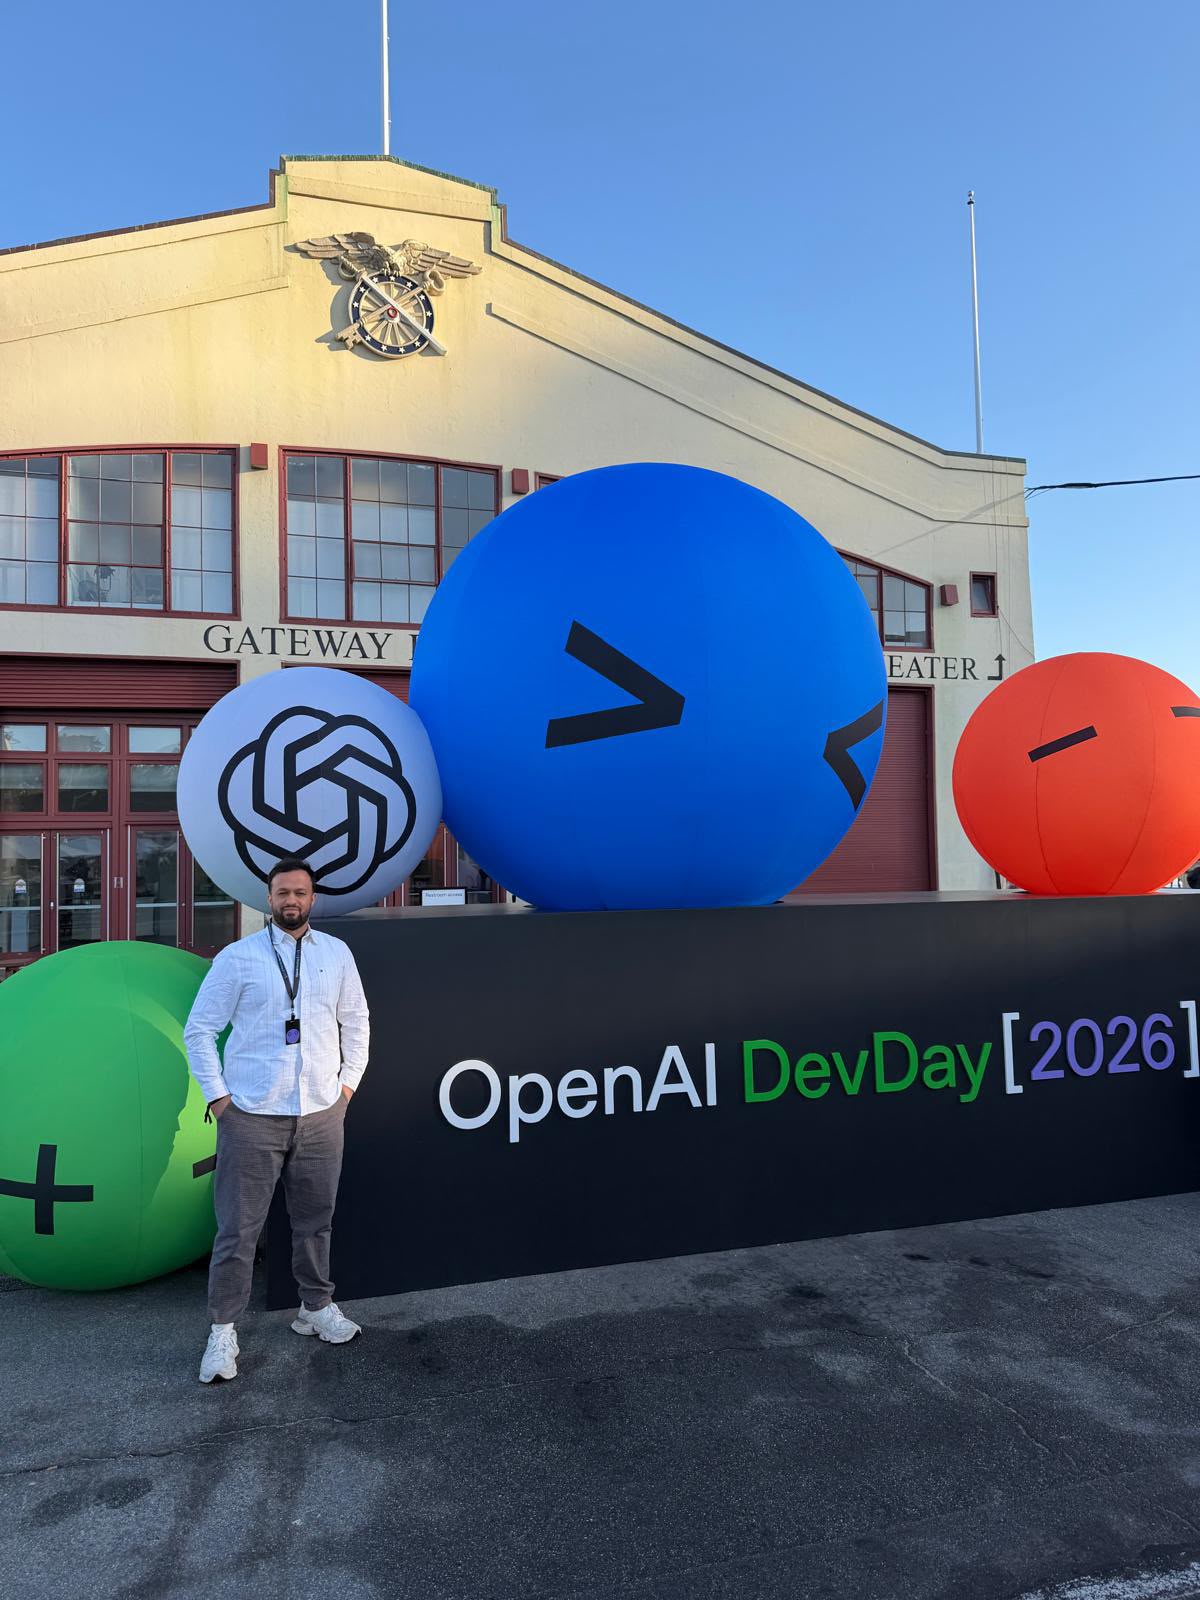
Mustafa Sahinli beim OpenAI DevDay
Mustafa Sahinli · Originalaufnahme vom DevDay
Persönlich besprechen

Eine verständliche Prüffrage.
Ein klar vereinbarter Auftrag.

Wir klären mit Ihnen und Ihrer IT-Betreuung, was untersucht werden soll, welche Systeme dazugehören und wer das Ergebnis weiterbearbeitet. Umfang, erlaubte Methoden, Bericht und Betreuung stehen im individuellen Angebot.

Bringen Sie für das erste Gespräch die betroffenen Arbeitsbereiche und Ihre Ansprechpartner mit. Zugangsdaten, interne Netzwerkpläne und vertrauliche Befunde gehören nicht in das öffentliche Kontaktformular.

Mustafa Sahinli · Buzzard AI, Erlensee

TULPAR und das Sicherheitsangebot →
Über Mustafa und Buzzard →
Persönlich besprechen

Ein konkreter Vorgang.
Ein sinnvoller nächster Schritt.

Wir besprechen die abgegrenzten Sicherheitsfragen Ihrer Kanzlei, vorhandene Systeme und die beteiligten Personen. Sie erhalten eine klare Einordnung, welcher Teil sich sinnvoll unterstützen lässt und was dafür benötigt wird.

Bitte senden Sie über dieses erste Kontaktformular keine Patienten-, Mandanten- oder anderen vertraulichen Falldaten.

Direkt anrufen: 06183 909 99 92

Schritt 1 von 3

Wobei wünschen Sie Unterstützung?

Passend weiterlesen.