Cyberversicherung · Nachweise vorbereiten

Jede Antragsfrage brauchteinen passenden Nachweis.

„Unsere IT ist betreut“ beantwortet noch nicht, ob eine bestimmte Schutzmaßnahme eingerichtet und überprüft ist. Stellen Sie den Fragen Ihres Versicherers die vorhandenen Belege gegenüber. So wird sichtbar, was bereits nachvollziehbar ist, welche Information fehlt und wo tatsächlich eine technische Prüfung benötigt wird.

Einordnung und Vorgehen

Eine Belegliste, die zur wirklichen Antragsfrage passt.

01

Mit dem aktuellen Antrag arbeiten

Verwenden Sie die konkrete Fassung des Versicherers einschließlich Erläuterungen und Anlagen. Der GDV beschreibt typische Schutzmaßnahmen; sein älterer Musterfragebogen ist ausdrücklich unverbindlich. Daraus folgt kein einheitlicher Katalog für alle Tarife. Eine fremde Checkliste kann der Vorbereitung dienen, aber den aktuellen Antrag nicht ersetzen.

02

Zugänge nach ihrer Aufgabe betrachten

Eine Frage zu personalisierten Konten verlangt eine Übersicht der tatsächlich genutzten Zugänge. Administrative, allgemeine und externe Konten sind dabei besonders zu unterscheiden. Bei zusätzlichen Anmeldefaktoren ist zu prüfen, für welche Wege sie gelten. Die Aussage über ein einzelnes System darf nicht stillschweigend auf sämtliche Anwendungen übertragen werden.

03

Sicherung und Wiederherstellung auseinanderhalten

Ein Protokoll kann belegen, dass eine Sicherung gelaufen ist. Für die Frage, ob benötigte Daten und Anwendungen wieder nutzbar werden, ist ein dokumentierter Wiederherstellungsversuch aussagekräftiger. Der Beleg nennt ausgewählte Systeme, Datum und Ergebnis. Nicht einbezogene Systeme bleiben offen; ein erfolgreicher Dateitest bestätigt nicht automatisch den gesamten Betriebsanlauf.

04

Updates und Ausnahmen nachvollziehbar machen

Eine Bestandsübersicht zeigt, welche Komponenten betrachtet werden. Wartungsprotokolle, aktuelle Einstellungen und technische Befunde können die Antwort zum Umgang mit Sicherheitsupdates stützen. Falls eine Anlage nicht ohne Herstellerfreigabe aktualisiert werden kann, wird diese Ausnahme mit der IT-Betreuung behandelt. Eine pauschale Behauptung „alles aktuell“ verdeckt solche Unterschiede.

05

Notfallorganisation belegen

Eine Ansprechliste, geregelte Erreichbarkeit und ein abgestimmter Ablauf bei Störungen sind organisatorische Unterlagen. Sie werden durch einen Netzwerkscan nicht automatisch geprüft. Zuständigkeiten beim Betrieb, beim Dienstleister und gegebenenfalls beim Versicherer sollten auffindbar sein. Ob die Unterlagen den verlangten Umfang erfüllen, wird anhand der konkreten Frage beurteilt.

06

Gültigkeit und Zuständigkeit festhalten

Jeder Beleg erhält einen Eigentümer, ein Datum und einen beschriebenen Geltungsbereich. Beim Dienstleisterwechsel, bei neuen Anwendungen oder geänderten Zugängen muss die Zuordnung erneut geprüft werden. Damit wird aus einer einmaligen Antragsmappe eine pflegbare Arbeitsgrundlage. Die Entscheidung über Versicherungsschutz und Vertragsfolgen bleibt beim jeweiligen Vertragsverhältnis.
Frage, möglicher Beleg und verbleibende Grenze.

Frage im AntragMöglicher BelegWas damit nicht automatisch feststeht
Personalisierte Zugänge?Kontenübersicht und dokumentierte StichprobeBerechtigung jedes Kontos in allen Systemen
Datensicherung funktionsfähig?Laufprotokoll und abgegrenzter WiederherstellungstestWiederanlauf sämtlicher Betriebsprozesse
Sicherheitsupdates geregelt?Bestand, Wartungsstand und dokumentierte AusnahmenFehlerfreiheit jeder eingesetzten Software
Vorgehen im Notfall?Verantwortete Kontakt- und AblaufunterlagenPraktische Bewältigung jedes möglichen Vorfalls
Fiktives Beispiel · keine Prüfung Ihres Netzes

Aus vier Unterlagen wird eine verständliche Antwort.

Öffnen Sie die Stationen. Jede zeigt eine konkrete Prüffrage und den nächsten verantwortlichen Schritt.

01Antrag versionieren

Die gültige Frage und ihr Bezugsbereich werden festgehalten.

02Belege zuordnen

Vorhandene Unterlagen werden der Frage zugeordnet, einschließlich Datum und Verantwortlichem.

03Lücken bearbeiten

Fehlende Informationen, ungeprüfte Systeme und technische Mängel erhalten unterschiedliche Aufgaben.

04Antwort prüfen

Die verantwortliche Person kontrolliert die fertige Antwort. Eine Zusage des Versicherers wird nicht durch einen internen grünen Status ersetzt.

Kontrolle im Ablauf

Vorbereitung mit klarem Geltungsbereich.

Ein technischer Check kann ausgewählte Angaben nachvollziehbar untersuchen. Er bescheinigt weder pauschale Versicherbarkeit noch einen bestimmten Beitrag oder eine vollständige Leistungspflicht im Schadenfall.

Wir grenzen die technischen Fragen gemeinsam mit Ihnen und Ihrer IT-Betreuung ab. Bereits passende Nachweise können weiterverwendet werden; neu geprüft wird dort, wo eine konkrete Lücke besteht.

Konkret beantwortet

Ihre Fragen.

Gibt es eine allgemeine Pflicht zu einem jährlichen Pentest?

Eine solche allgemeine Vorgabe ergibt sich nicht allein daraus, dass eine Cyberversicherung beantragt wird. Entscheidend sind die konkreten Fragen und Bedingungen sowie gegebenenfalls weitere für den Betrieb geltende Anforderungen.

Müssen alle Belege an den Versicherer geschickt werden?

Übermitteln Sie den erforderlichen Umfang auf dem abgestimmten Weg. Interne Details sollten nicht ohne Anlass verbreitet werden; relevante Einschränkungen eines Belegs dürfen dabei nicht verschwinden.

Ist ein grünes Sicherheitszeugnis ausreichend?

Nur wenn Inhalt, Umfang und Methode die tatsächlich gestellte Frage beantworten und der Empfänger diese Form akzeptiert. Eine Farbe allein ist kein Nachweis.

Wer beantwortet Fragen zu Ausschlüssen und Leistungen?

Der zuständige Vermittler oder Versicherer erläutert den konkreten Vertrag; rechtliche Streitfragen gehören in entsprechende Beratung. Der technische Bericht liefert dafür abgegrenzte Tatsachen.

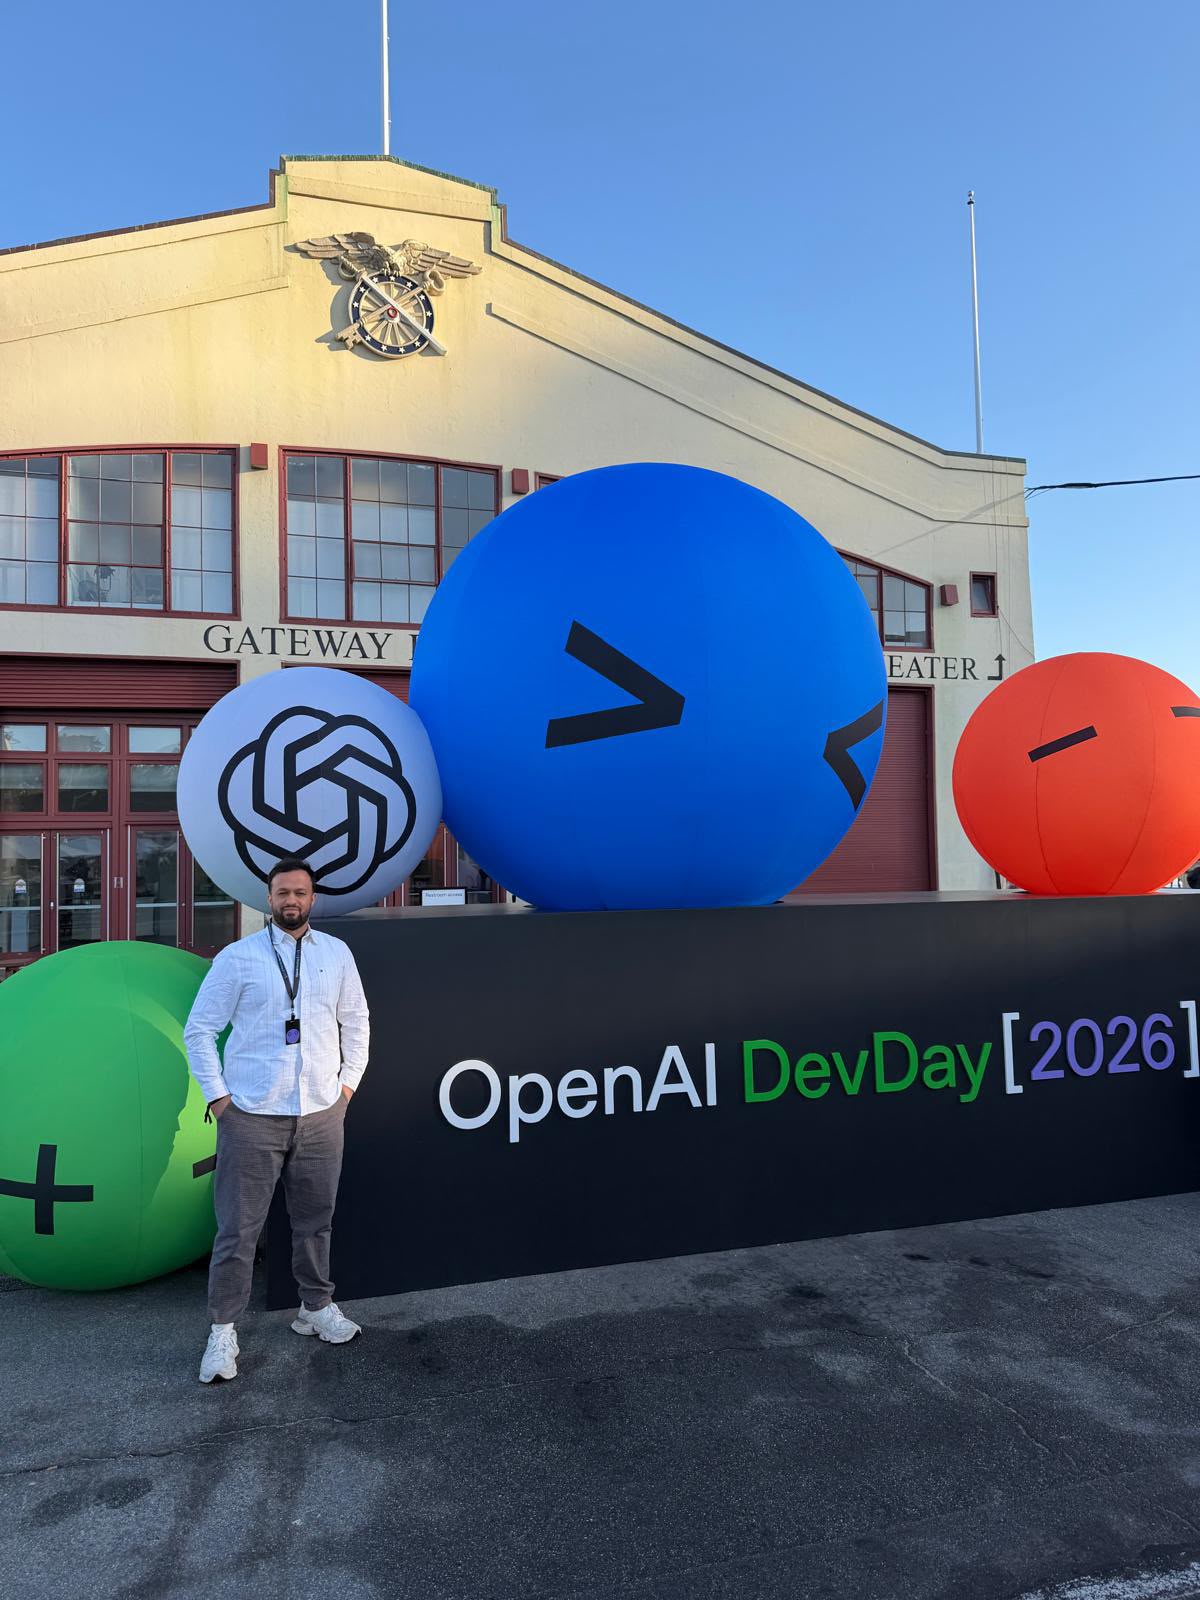
Mustafa Sahinli beim OpenAI DevDay
Mustafa Sahinli · Originalaufnahme vom DevDay
Persönlich besprechen

Eine verständliche Prüffrage.
Ein klar vereinbarter Auftrag.

Wir klären mit Ihnen und Ihrer IT-Betreuung, was untersucht werden soll, welche Systeme dazugehören und wer das Ergebnis weiterbearbeitet. Umfang, erlaubte Methoden, Bericht und Betreuung stehen im individuellen Angebot.

Bringen Sie für das erste Gespräch die betroffenen Arbeitsbereiche und Ihre Ansprechpartner mit. Zugangsdaten, interne Netzwerkpläne und vertrauliche Befunde gehören nicht in das öffentliche Kontaktformular.

Mustafa Sahinli · Buzzard AI, Erlensee

TULPAR und das Sicherheitsangebot →
Über Mustafa und Buzzard →
Persönlich besprechen

Ein konkreter Vorgang.
Ein sinnvoller nächster Schritt.

Wir besprechen Ihre vorhandenen Nachweise und offenen technischen Antragsfragen, vorhandene Systeme und die beteiligten Personen. Sie erhalten eine klare Einordnung, welcher Teil sich sinnvoll unterstützen lässt und was dafür benötigt wird.

Bitte senden Sie über dieses erste Kontaktformular keine Patienten-, Mandanten- oder anderen vertraulichen Falldaten.

Direkt anrufen: 06183 909 99 92

Schritt 1 von 3

Wobei wünschen Sie Unterstützung?

Passend weiterlesen.