Frankfurt · IT-Sicherheitscheck

Ein Bericht soll etwas belegen.Legen wir zuerst fest, was genau.

In Frankfurt arbeiten Finanzdienstleister, Beratungen und Kanzleien häufig mit mehreren technischen Betreuern. Eine Sicherheitsanfrage betrifft dann nicht nur das eigene Büro. Für einen brauchbaren Bericht müssen Prüfbereich, Berechtigung und Erwartung des Empfängers zusammenpassen. Buzzard begleitet die Eingrenzung aus Erlensee im Rhein-Main-Gebiet.

Einordnung und Vorgehen

Den Auftrag vor dem ersten technischen Test präzisieren.

01

Den Anlass und den Empfänger festhalten

Geht es um eine interne Entscheidung, eine Kundenrückfrage oder einen ausdrücklich verlangten Nachweis? Bringen Sie den konkreten Anforderungstext mit. Ein Bericht für die Geschäftsführung darf verständlich zusammenfassen; ein bestimmtes Audit kann darüber hinaus definierte Methoden oder Qualifikationen verlangen. Diese Anforderungen werden vor der Beauftragung abgeglichen, damit nicht erst der fertige Bericht am Zweck vorbeigeht.

02

Die juristische Einheit und den technischen Bereich benennen

Ein Standort kann mehrere Gesellschaften, betreute Mandate oder ausgelagerte Dienste nutzen. Der Auftrag beschreibt, wessen Systeme einbezogen sind und wer die Prüfung autorisieren darf. Gemeinsame Nutzung eines Gebäudes oder eines Dienstleisters ist keine pauschale Testberechtigung. Fremde Netze und Plattformen bleiben ohne entsprechende Freigabe außerhalb des Umfangs.

03

Interne und externe Betreuung zusammenbringen

Die Büroleitung kennt die Arbeitsabläufe, das Systemhaus die Endgeräte und ein anderer Anbieter möglicherweise die zentrale Anwendung. Für jede relevante Frage wird die zuständige Person benannt. Vorhandene aktuelle Belege können einbezogen werden, sofern ihre Herkunft und Reichweite erkennbar sind. Ungeklärte Zuständigkeiten werden als Aufgabe geführt und nicht durch technische Vermutungen ersetzt.

04

Nachweisanforderungen in Prüffragen übersetzen

Aus einer allgemeinen Forderung nach Zugriffsschutz wird etwa eine abgegrenzte Frage zu einem Fernwartungsweg. Der Plan nennt Startpunkt, zulässige Methoden und erwartete Belegart. Eine eigene Prüfung kann einen konkreten Nachweis unterstützen. Sie ist nicht automatisch mit jedem regulatorisch vorgeschriebenen Verfahren gleichwertig und enthält keine pauschale aufsichtsrechtliche Freigabe.

05

Vertrauliche Berichtsteile angemessen übergeben

Ein technischer Anhang kann interne Adressen, Zugriffswege und Schwachstellendetails enthalten. Empfänger und Übermittlungsweg werden deshalb festgelegt. Eine Managementfassung behält Datum, Umfang und offene Punkte bei, auch wenn technische Einzelheiten ausgelagert werden. Vertrauliche Mandats- oder Kundendaten werden nicht als Anschauungsmaterial für eine öffentliche Anfrage verlangt.

06

Mit einem verantworteten Maßnahmenstand abschließen

Ein Befund erhält betroffenen Bereich, Auswirkung, zuständige Stelle und den nächsten Schritt. Die umsetzende Betreuung dokumentiert ihre Änderung, eine passende Nachprüfung bewertet das Ergebnis. Der Abschluss gilt für die tatsächlich untersuchten Fragen. Wenn der Empfänger weitere Belege benötigt, wird der zusätzliche Umfang konkret geklärt und nicht durch ein umfassender klingendes Etikett ersetzt.

Vorbereitung für ein Frankfurter Büro mit mehreren Betreuern.

Vor dem Termin klärenWarum es den Auftrag verändert
Welche Gesellschaft und welche Systeme?Berechtigung und Geltungsbereich des Berichts
Wer verlangt den Nachweis?Methode, Detailtiefe und mögliche Prüferanforderungen
Wer betreibt Anwendung, Netz und Endgeräte?Ansprechpartner und verfügbare technische Belege
Welche Bereiche sind besonders vertraulich?Zugriffsregeln und geschützter Berichtsempfang
Fiktives Beispiel · keine Prüfung Ihres Netzes

Eine Kundenanforderung wird zum abgegrenzten Prüfauftrag.

Öffnen Sie die Stationen. Jede zeigt eine konkrete Prüffrage und den nächsten verantwortlichen Schritt.

01Anforderung lesen

Ein Unternehmen erhält einen Fragebogen zu einem ausgelagerten Arbeitsbereich.

02Berechtigung abstimmen

Eigene Systeme und fremde Dienste werden mit den zuständigen Betreuern getrennt.

03Beleg passend erstellen

Der vereinbarte technische Teil wird untersucht. Grenzen und nicht verfügbare Informationen bleiben sichtbar.

04Ergebnis zuordnen

Der verantwortliche Empfänger erhält die passende Fassung. Eine Annahme durch Kunde, Auditor oder Aufsicht wird nicht vorweggenommen.

Kontrolle im Ablauf

Aus Rhein-Main begleitet, nach Ihrem Auftrag geprüft.

Buzzard hat seinen Sitz in Erlensee. Termine in Frankfurt und die geeignete Zusammenarbeit vor Ort oder aus der Ferne werden nach Umfang und Voraussetzungen vereinbart. Diese Seite behauptet weder eine Frankfurter Niederlassung noch eine besondere Aufsichts- oder Zertifizierungsbefugnis.

Banken, Fintechs, Versicherer und Kanzleien können unterschiedliche zusätzliche Anforderungen haben. Bringen Sie deshalb die konkrete Anforderung ein; der angebotene Sicherheitscheck wird daran abgeglichen, bevor eine Gleichwertigkeit oder Verwendbarkeit angenommen wird.
Konkret beantwortet

Ihre Fragen.

Ist der Bericht automatisch für eine Aufsicht anerkannt?

Nein. Ob ein Verfahren oder Bericht die konkrete Anforderung erfüllt, muss anhand von Umfang, Methode und gegebenenfalls Prüferqualifikation vorab geklärt werden.

Haben Sie eine Niederlassung in Frankfurt?

Buzzard sitzt in Erlensee. Die Zusammenarbeit mit Unternehmen in Frankfurt wird von dort aus organisiert; Terminform und Vor-Ort-Anteil werden vereinbart.

Können bestehende Berichte weiterverwendet werden?

Ja, wenn Datum, Herkunft und Geltungsbereich zur jeweiligen Frage passen. Ein zusätzlicher Test sollte eine konkrete Lücke schließen.

Was sollen wir für das Erstgespräch vorbereiten?

Anlass, gewünschter Empfänger, betroffene Systemarten und technische Ansprechpartner. Passwörter, interne Detailpläne und vertrauliche Kundeninhalte gehören nicht in das öffentliche Formular.

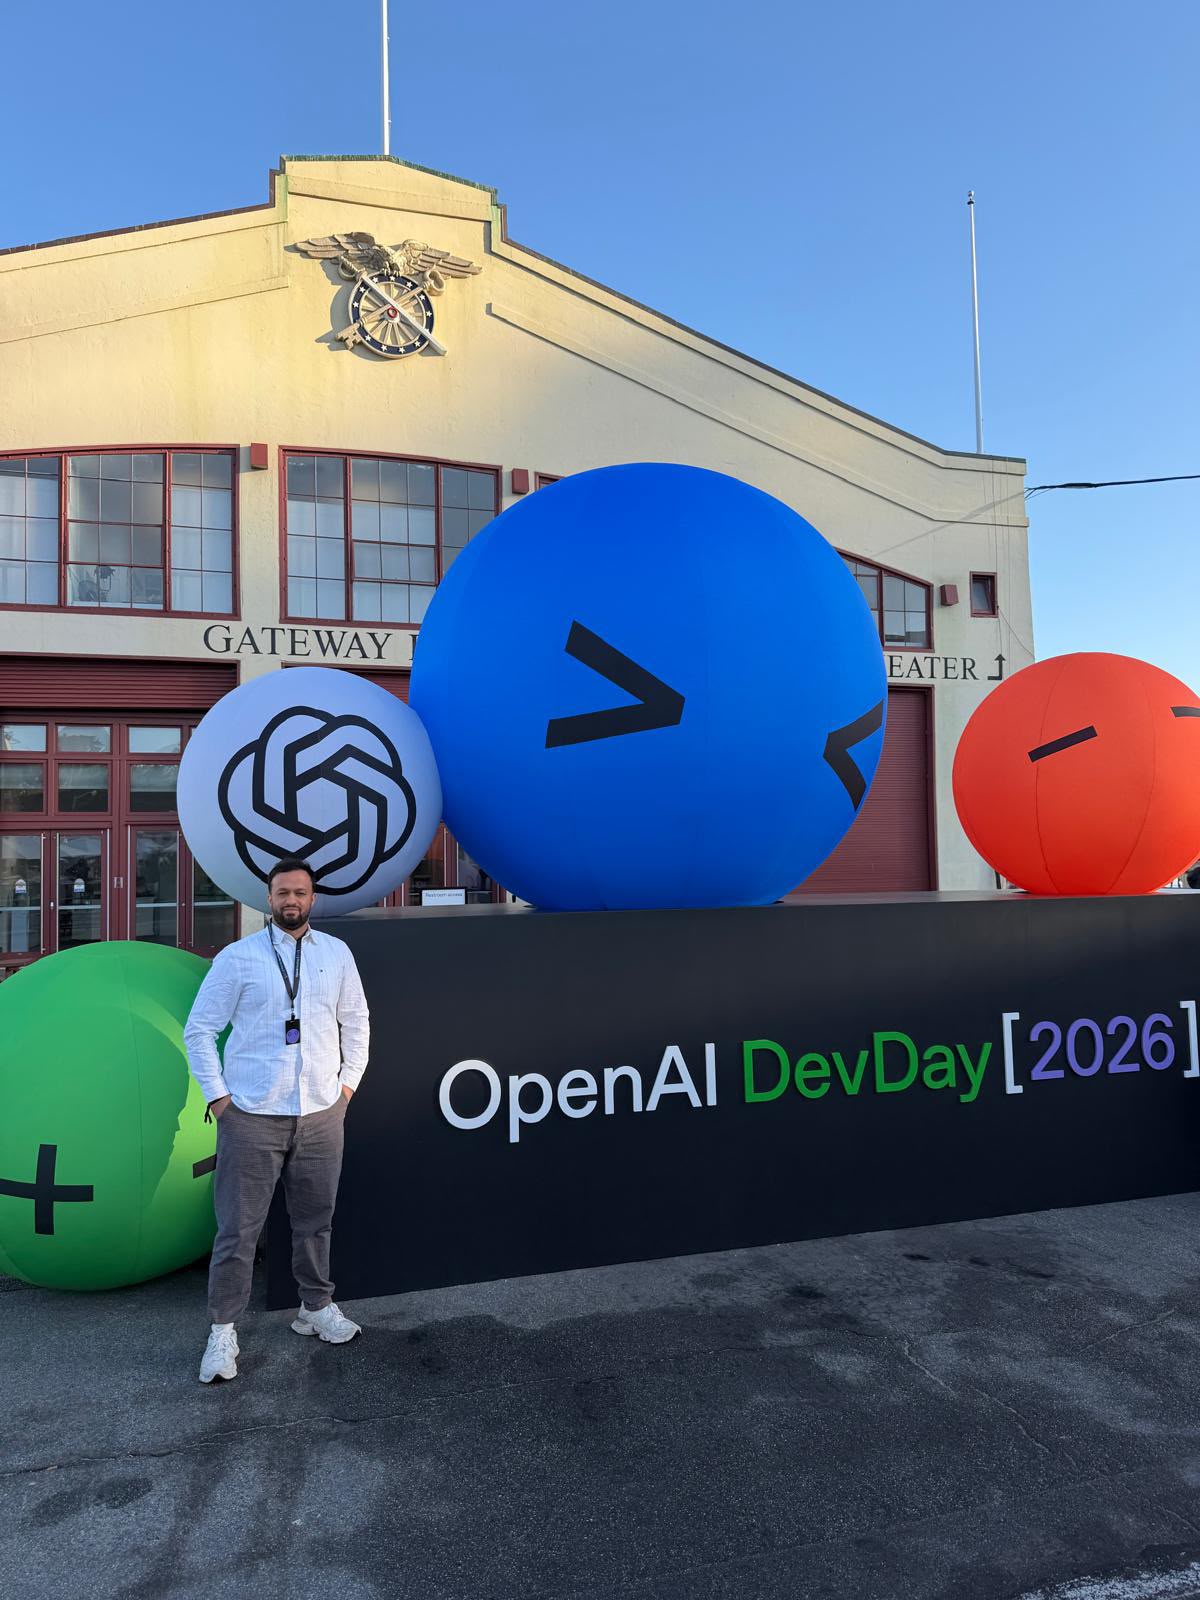
Mustafa Sahinli beim OpenAI DevDay
Mustafa Sahinli · Originalaufnahme vom DevDay
Persönlich besprechen

Eine verständliche Prüffrage.
Ein klar vereinbarter Auftrag.

Wir klären mit Ihnen und Ihrer IT-Betreuung, was untersucht werden soll, welche Systeme dazugehören und wer das Ergebnis weiterbearbeitet. Umfang, erlaubte Methoden, Bericht und Betreuung stehen im individuellen Angebot.

Bringen Sie für das erste Gespräch die betroffenen Arbeitsbereiche und Ihre Ansprechpartner mit. Zugangsdaten, interne Netzwerkpläne und vertrauliche Befunde gehören nicht in das öffentliche Kontaktformular.

Mustafa Sahinli · Buzzard AI, Erlensee

TULPAR und das Sicherheitsangebot →
Über Mustafa und Buzzard →
Persönlich besprechen

Ein konkreter Vorgang.
Ein sinnvoller nächster Schritt.

Wir besprechen den Zweck und Empfänger Ihres Sicherheitsnachweises in Frankfurt, vorhandene Systeme und die beteiligten Personen. Sie erhalten eine klare Einordnung, welcher Teil sich sinnvoll unterstützen lässt und was dafür benötigt wird.

Bitte senden Sie über dieses erste Kontaktformular keine Patienten-, Mandanten- oder anderen vertraulichen Falldaten.

Direkt anrufen: 06183 909 99 92

Schritt 1 von 3

Wobei wünschen Sie Unterstützung?

Passend weiterlesen.