Interne Sicherheitsprüfung · Begrenzter Auftrag

Was wäre von einem Arbeitsplatz aus erreichbar?Die interne Sicht gezielt untersuchen.

Der Schutz am Internetzugang ist nur ein Teil der Sicherheitsarchitektur. Eine interne Untersuchung betrachtet eine ausdrücklich vereinbarte Ausgangslage innerhalb der Umgebung: beispielsweise einen Testarbeitsplatz mit begrenzten Rechten. Sie fragt, welche für diesen Startpunkt nicht vorgesehenen Bereiche erreichbar wären.

Einordnung und Vorgehen

Ein aussagekräftiger Test beginnt mit einer klaren Ausgangslage.

01

Den angenommenen Startpunkt beschreiben

Ein freigegebener Arbeitsplatz, ein Testkonto und ein privilegierter Zugang sind unterschiedliche Ausgangslagen. Halten Sie fest, welche Rechte und Informationen der Prüfer zu Beginn erhält. Nur dann kann das Ergebnis später richtig eingeordnet werden. Ein Befund mit weitreichenden Testrechten belegt nicht automatisch dieselbe Möglichkeit für ein gewöhnliches Benutzerkonto.

02

Berechtigung und Systemgrenzen festlegen

Der Auftrag benennt Eigentümer, erlaubte Netze und ausdrücklich ausgeschlossene Systeme. Dazu gehören gegebenenfalls Kundenumgebungen, Produktionsanlagen oder Dienste Dritter. Eine Verbindung aus dem eigenen Netzwerk macht ein fremdes Ziel nicht automatisch zum erlaubten Prüfobjekt. Bei Unklarheiten wird der Umfang vor einer weitergehenden Untersuchung geklärt.

03

Betrieb und Testtiefe miteinander abstimmen

Auch im eigenen Netz können Prüfungen Auswirkungen auf Systeme haben. Empfindliche Geräte, Betriebszeiten, Ansprechpartner und Abbruchkriterien werden deshalb vorab vereinbart. Eine aktive Verifikation benötigt die entsprechende Freigabe. Der Nachweis soll die konkrete Frage beantworten, ohne unnötig tief in vertrauliche Inhalte oder den laufenden Betrieb einzugreifen.

04

Erreichbarkeit und tatsächliche Berechtigung trennen

Ein Dienst kann im Netz sichtbar sein, ohne dass damit ein unbefugter Datenzugriff bewiesen ist. Umgekehrt kann ein formal gültiges Konto Rechte besitzen, die für seine Aufgabe zu weit reichen. Die Auswertung unterscheidet deshalb technische Sichtbarkeit, Anmeldemöglichkeit und bestätigten Zugriff im erlaubten Testumfang.

05

Zusammenwirkende Schwächen nachvollziehbar darstellen

Ein interner Bericht kann zeigen, wie mehrere Einstellungen zusammen einen unerwünschten Zugriff begünstigen. Jeder Schritt braucht jedoch eine nachvollziehbare Grundlage. Eine illustrative Kette ist kein Beweis, dass sie in Ihrer Umgebung funktioniert. Im Ergebnis muss erkennbar bleiben, was beobachtet, technisch bestätigt oder nur als weiter zu prüfende Möglichkeit beschrieben wurde.

06

Änderungen und Nachprüfung auf denselben Fall beziehen

Die zuständige IT bewertet die vorgeschlagenen Maßnahmen im Kontext des Betriebs. Nach einer Änderung wird geprüft, ob die ursprüngliche unerwünschte Möglichkeit im vereinbarten Bereich weiterhin besteht. Andere Ausgangslagen oder zusätzliche Systeme können eigene Prüfungen benötigen. Ein unterbrochener Beispielweg ist kein vollständiger Nachweis der Sicherheit des gesamten Unternehmens.
Fiktives Beispiel · keine Prüfung Ihres Netzes

Fiktive Innensicht mit begrenztem Testkonto.

Öffnen Sie die Stationen. Jede zeigt eine konkrete Prüffrage und den nächsten verantwortlichen Schritt.

01Startpunkt dokumentiert

Ein freigegebenes Testkonto gehört zum Bürobereich und soll nur auf die für seine Aufgabe vorgesehenen Ressourcen zugreifen.

02Erreichbare Bereiche eingeordnet

Die Prüfung erfasst die im Auftrag genannten Ziele. Sichtbarkeit eines Dienstes und erlaubter Zugriff auf Daten werden getrennt betrachtet.

03Ungewolltes Recht bestätigt

Eine Abweichung wird mit dem vorgesehenen Nachweis dokumentiert. Vertrauliche Inhalte werden dafür nicht unnötig kopiert oder öffentlich gezeigt.

04Maßnahme kontrolliert

Die Berechtigung wird passend zur Aufgabe korrigiert und nachgeprüft. Der Bericht nennt den geprüften Startpunkt und die Grenzen des Ergebnisses.

Kontrolle im Ablauf

Eine autorisierte Untersuchung mit begrenzter Aussage.

Der TULPAR-Sicherheitscheck kann zur vereinbarten internen technischen Sicht beitragen. Ein vertiefender manueller Pentest, eine Anwendungssicherheitsprüfung oder eine Untersuchung eines konkreten Vorfalls sind gesondert abzugrenzende Leistungen.

Die Bezeichnung „Innentäter-Simulation“ beschreibt eine vereinbarte technische Ausgangslage. Sie bedeutet nicht, Mitarbeitende ohne passenden Rahmen zu überwachen oder unangekündigte Täuschungsversuche durchzuführen. Eine solche Ausweitung wird aus einem Netzwerkcheck nicht abgeleitet.

Konkret beantwortet

Ihre Fragen.

Ist ein interner Pentest dasselbe wie ein Schwachstellenscan?

Nein. Ein Scan kann ein technischer Prüfbaustein sein. Ausgangslage, vertiefende Bewertung und erlaubte Verifikationen bestimmen den konkreten Umfang eines internen Pentests.

Dürfen dabei auch verbundene Kundennetze getestet werden?

Nur wenn dafür eine entsprechende ausdrückliche Berechtigung und ein klarer Auftrag vorliegen. Technische Erreichbarkeit allein genügt nicht.

Werden Mitarbeitende dabei heimlich getestet?

Das folgt nicht aus dem beschriebenen Netzwerkauftrag. Personenbezogene Überwachung oder Social-Engineering-Tests benötigen einen eigenständig geklärten Rahmen und sind hier nicht pauschal enthalten.

Bedeutet ein nicht erfolgreicher Test, dass kein interner Angriff möglich ist?

Nein. Das Ergebnis bezieht sich auf Startpunkt, Rechte, Zeit und Methoden der Untersuchung. Nicht geprüfte Möglichkeiten und Systeme bleiben außerhalb dieser Aussage.

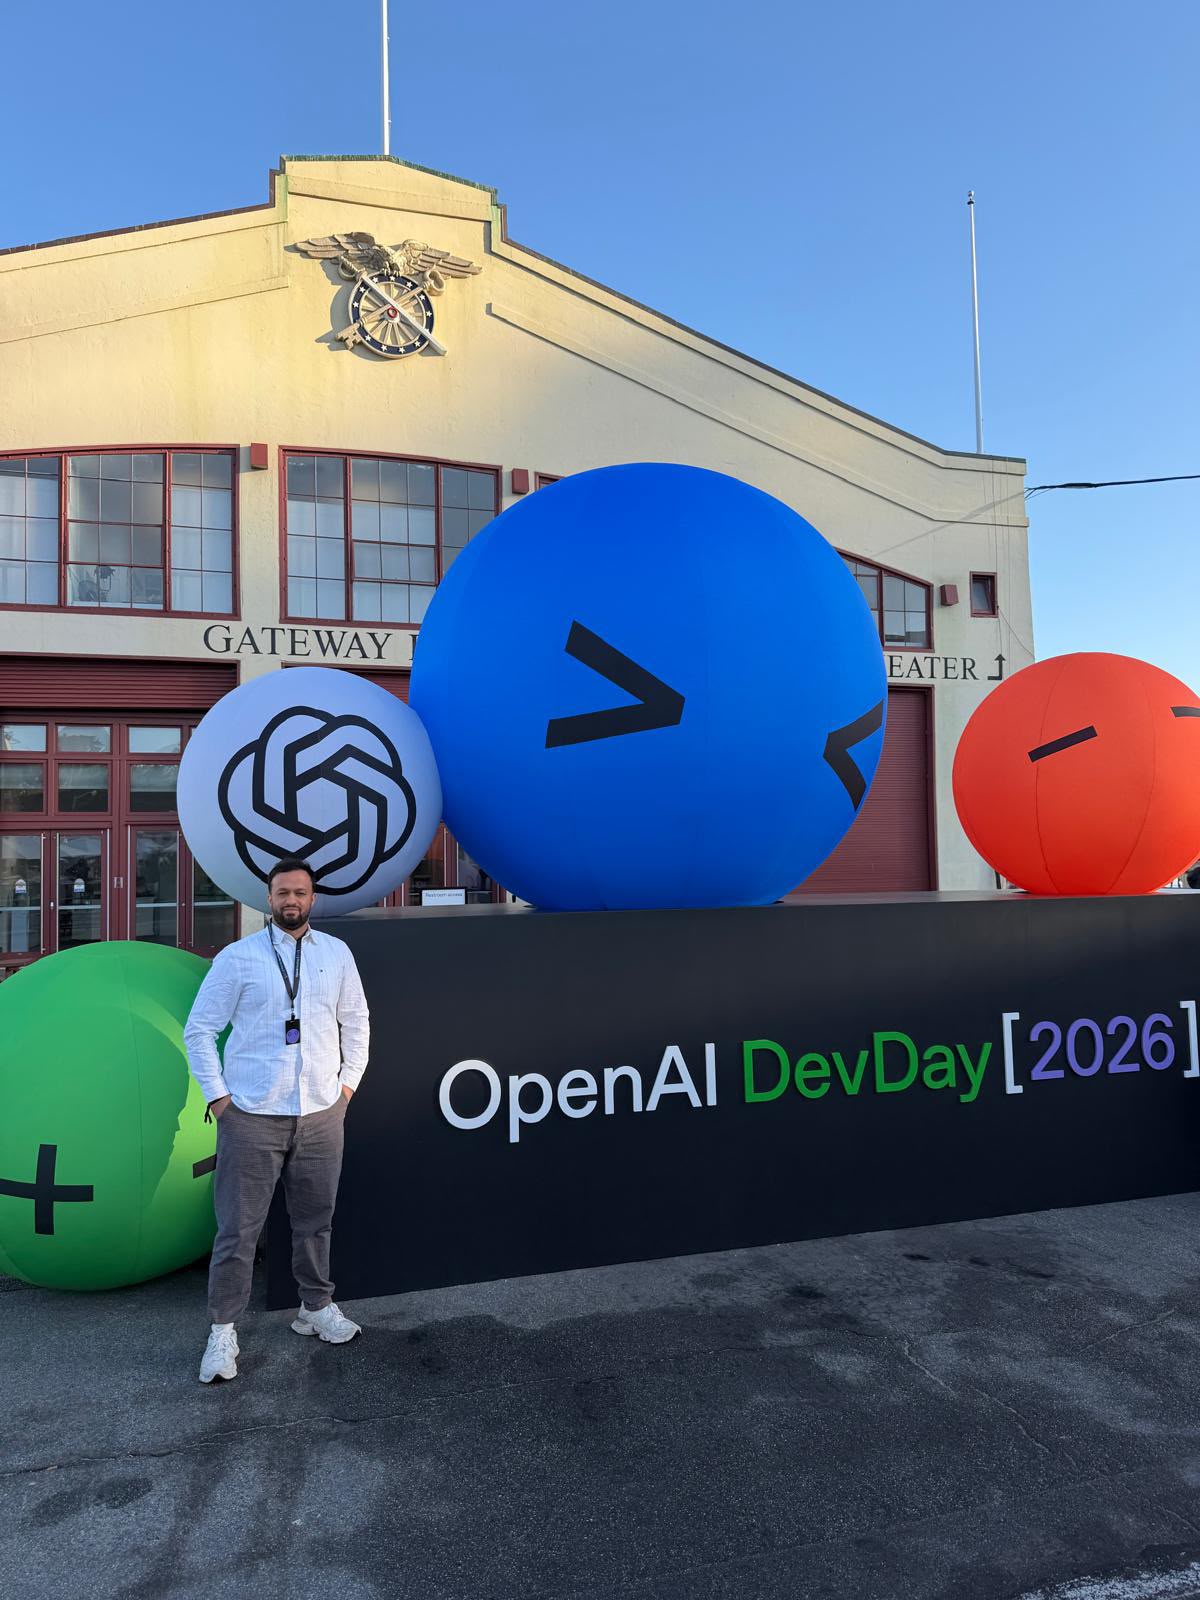
Mustafa Sahinli beim OpenAI DevDay
Mustafa Sahinli · Originalaufnahme vom DevDay
Persönlich besprechen

Eine verständliche Prüffrage.
Ein klar vereinbarter Auftrag.

Wir klären mit Ihnen und Ihrer IT-Betreuung, was untersucht werden soll, welche Systeme dazugehören und wer das Ergebnis weiterbearbeitet. Umfang, erlaubte Methoden, Bericht und Betreuung stehen im individuellen Angebot.

Bringen Sie für das erste Gespräch die betroffenen Arbeitsbereiche und Ihre Ansprechpartner mit. Zugangsdaten, interne Netzwerkpläne und vertrauliche Befunde gehören nicht in das öffentliche Kontaktformular.

Mustafa Sahinli · Buzzard AI, Erlensee

TULPAR und das Sicherheitsangebot →
Über Mustafa und Buzzard →
Persönlich besprechen

Ein konkreter Vorgang.
Ein sinnvoller nächster Schritt.

Wir besprechen einen berechtigten internen Prüfbereich und seine Testtiefe, vorhandene Systeme und die beteiligten Personen. Sie erhalten eine klare Einordnung, welcher Teil sich sinnvoll unterstützen lässt und was dafür benötigt wird.

Bitte senden Sie über dieses erste Kontaktformular keine Patienten-, Mandanten- oder anderen vertraulichen Falldaten.

Direkt anrufen: 06183 909 99 92

Schritt 1 von 3

Wobei wünschen Sie Unterstützung?

Passend weiterlesen.