On-Premise · Sicherheitsprüfung im eigenen Netz

Ihr Netzwerk wird untersucht.Die Datenwege gehören in den Auftrag.

Ein Sicherheitsbericht kann Gerätenamen, Netzstruktur, Konten und konkrete Schwächen enthalten. Diese Informationen verdienen einen klar geregelten Umgang. Bei einer Prüfung im eigenen Netz werden deshalb neben der Untersuchung auch Speicherung, Zugriff und jede vorgesehene Übergabe betrachtet.

Einordnung und Vorgehen

Was „lokal prüfen“ im konkreten Arbeitsweg bedeutet.

01

Prüfgerät und untersuchte Systeme benennen

Ein lokaler Prüfauftrag beginnt mit dem Ort der Ausführung und den einbezogenen Systemen. Dazu gehören erreichbare Netzbereiche, notwendige Rechte und ausdrücklich ausgeschlossene Geräte. Ein Gerät im Büro kann Verbindungen zu externen Diensten besitzen; aus seinem Standort allein folgt noch keine Aussage über sämtliche Datenwege.

02

Benötigte Informationen begrenzen

Für eine technische Prüffrage können Konfigurationsinformationen oder Versionsstände ausreichen. Personenbezogene Inhalte aus Akten oder Dokumenten sind nicht automatisch erforderlich. Legen Sie vorab fest, welche Informationen erhoben werden sollen und welche Daten nicht zum Auftrag gehören. Bei einem unerwartet sichtbaren vertraulichen Inhalt muss der vereinbarte Umgang greifen.

03

Ergebnisse geschützt speichern

Der technische Bericht kann eine hilfreiche Arbeitsgrundlage und zugleich eine sensible Übersicht über Schwächen sein. Er braucht einen vorgesehenen Speicherort und einen begrenzten Empfängerkreis. Betriebsleitung und IT benötigen möglicherweise verschiedene Detailstufen. Ein öffentlicher Link oder ein unkontrolliert weitergeleiteter Vollbericht passt nicht zu diesem Zweck.

04

Updates und Support gesondert betrachten

Auch bei lokaler Ausführung sind Pflege und Hilfe bei Problemen zu organisieren. Klären Sie, wie Aktualisierungen bereitgestellt werden, ob Fernzugriff vorgesehen ist und welche Informationen eine Supportanfrage enthält. Eine lokal erzeugte Auswertung und eine später freiwillig weitergegebene Diagnose sind unterschiedliche Vorgänge und sollten entsprechend beschrieben sein.

05

Freigaben für Berichte und aktive Tests trennen

Die Freigabe zur Einsicht in eine Konfiguration ist nicht automatisch die Freigabe zur aktiven Verifikation oder zur Übermittlung des vollständigen Reports an einen Dritten. Rollen und erlaubte Handlungen werden deshalb konkret benannt. Bei einer zusätzlichen Untersuchung wird geprüft, ob sie noch vom vereinbarten Rahmen gedeckt ist.

06

Aufbewahrung und Abschluss vereinbaren

Die benötigte Aufbewahrung hängt vom Nachweiszweck, der weiteren Bearbeitung und den geltenden Anforderungen ab. Es gibt auf dieser Seite keine allgemeine Frist für sämtliche Kundennetze. Vor Abschluss wird geklärt, welche Unterlagen Sie erhalten, welche Arbeitskopien benötigt werden und wie ein späterer Zugriff oder eine Löschung kontrolliert behandelt wird.

Fiktives Beispiel · keine Prüfung Ihres Netzes

Der Bericht entsteht lokal. Jede weitere Übergabe bleibt sichtbar.

Öffnen Sie die Stationen. Jede zeigt eine konkrete Prüffrage und den nächsten verantwortlichen Schritt.

01Prüfung im vereinbarten Netz

Der Auftrag beschreibt Prüfsystem, Rechte und untersuchte Bereiche. Nicht freigegebene Systeme werden nicht automatisch mit einbezogen.

02Befund am vorgesehenen Ort

Das Ergebnis wird dem vereinbarten Speicher- und Zugriffskonzept zugeordnet. Der technische Detailbericht enthält nur die für den Auftrag benötigten Informationen.

03Besprechung mit Verantwortlichen

Leitung und IT sehen die für ihre Aufgabe geeignete Fassung. Wer weitere Details benötigt, wird ausdrücklich in den Empfängerkreis aufgenommen.

04Weitergabe nach Zweck

Soll ein Versicherer oder Auftraggeber eine Zusammenfassung erhalten, werden Umfang, Empfänger und Weg gesondert abgestimmt. Eine lokale Entstehung ist kein Verbot jeder späteren freigegebenen Übergabe.

Kontrolle im Ablauf

On-premise ist eine Ausführungsform, kein Universalnachweis.

TULPAR wird im Sicherheitsangebot von Buzzard für die Prüfung im eigenen Netzwerk beschrieben. Für Ihren Auftrag halten wir Ausführung, Auswertung, Speicherorte und gewünschte Übergaben konkret fest. Aus lokalem Betrieb folgt keine pauschale Aussage über sämtliche anderen Dienste Ihres Unternehmens.

Buzzard arbeitet DSGVO-konform; das bestätigte Hosting in Deutschland bleibt davon getrennt. Ob ein konkreter Einsatz zusätzliche Vereinbarungen oder besondere Schutzmaßnahmen erfordert, wird anhand des tatsächlichen Arbeitswegs beurteilt. Diese Seite ersetzt keine vollständige rechtliche Bewertung Ihrer Verarbeitung.
Konkret beantwortet

Ihre Fragen.

Bedeutet on-premise automatisch DSGVO-Konformität?

Nein. Der Ausführungsort ist ein Gesichtspunkt. Zweck, notwendige Daten, Zugriffe, Schutzmaßnahmen und gegebenenfalls beteiligte Dienstleister müssen zum konkreten Einsatz passen.

Benötigt die Prüfung Zugriff auf unsere Kundenakten?

Nicht automatisch. Der erforderliche Informationsumfang wird aus der technischen Prüffrage abgeleitet. Vertrauliche Inhalte gehören nur in den Auftrag, wenn dies tatsächlich erforderlich und zulässig ist.

Können wir einen Bericht an unseren Versicherer weitergeben?

Eine zweckgerechte Zusammenfassung kann vereinbart werden. Empfänger, benötigte Details und Übermittlungsweg werden vorher geklärt; ein Vollbericht ist nicht immer erforderlich.

Sind Updates und Fernsupport im Begriff on-premise schon geklärt?

Nein. Diese Arbeitswege sollten gesondert beschrieben werden. Dazu gehören mögliche Verbindungen, benötigte Berechtigungen und der Umgang mit Diagnoseinformationen.

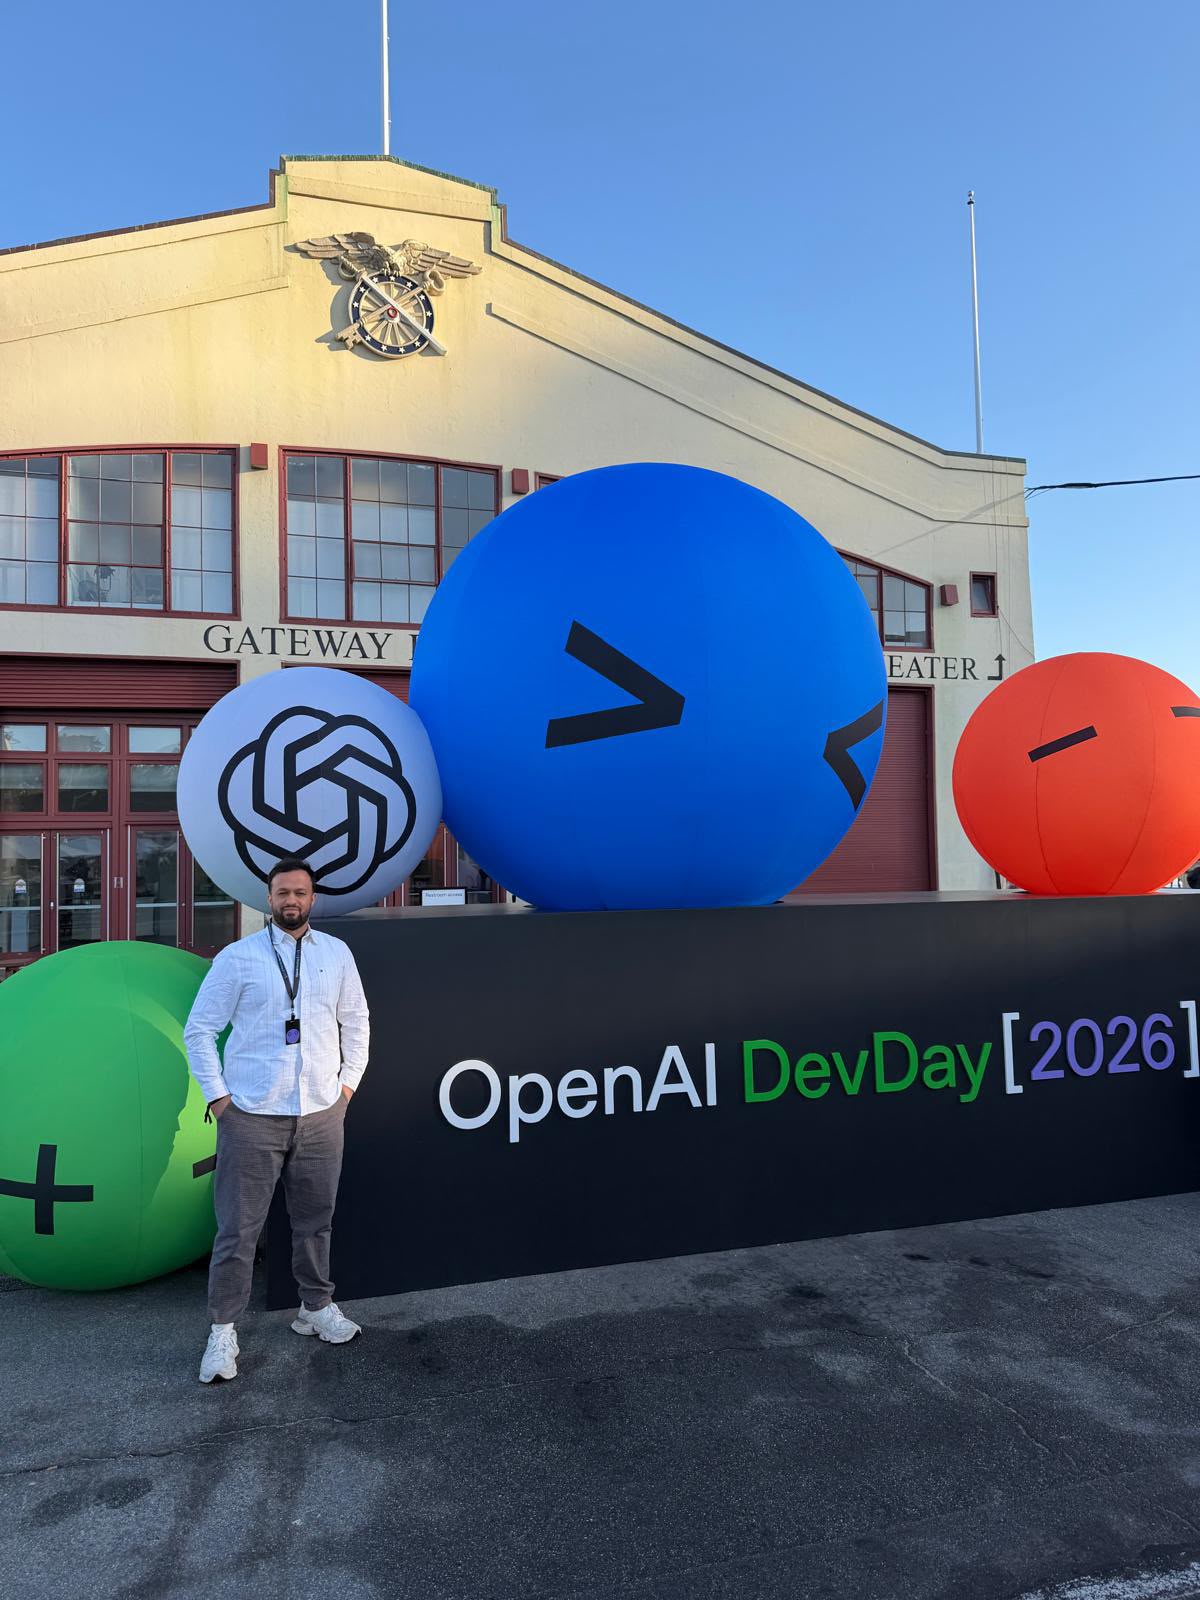
Mustafa Sahinli beim OpenAI DevDay
Mustafa Sahinli · Originalaufnahme vom DevDay
Persönlich besprechen

Eine verständliche Prüffrage.
Ein klar vereinbarter Auftrag.

Wir klären mit Ihnen und Ihrer IT-Betreuung, was untersucht werden soll, welche Systeme dazugehören und wer das Ergebnis weiterbearbeitet. Umfang, erlaubte Methoden, Bericht und Betreuung stehen im individuellen Angebot.

Bringen Sie für das erste Gespräch die betroffenen Arbeitsbereiche und Ihre Ansprechpartner mit. Zugangsdaten, interne Netzwerkpläne und vertrauliche Befunde gehören nicht in das öffentliche Kontaktformular.

Mustafa Sahinli · Buzzard AI, Erlensee

TULPAR und das Sicherheitsangebot →
Über Mustafa und Buzzard →
Persönlich besprechen

Ein konkreter Vorgang.
Ein sinnvoller nächster Schritt.

Wir besprechen eine lokale Sicherheitsprüfung und die zugehörigen Datenwege, vorhandene Systeme und die beteiligten Personen. Sie erhalten eine klare Einordnung, welcher Teil sich sinnvoll unterstützen lässt und was dafür benötigt wird.

Bitte senden Sie über dieses erste Kontaktformular keine Patienten-, Mandanten- oder anderen vertraulichen Falldaten.

Direkt anrufen: 06183 909 99 92

Schritt 1 von 3

Wobei wünschen Sie Unterstützung?

Passend weiterlesen.