 Buzzard AI
Eine pragmatische Analyse über den US CLOUD Act, Datenstandorte und die Frage, welche Kontrolle ein Unternehmen über seinen eigenen Softwarebetrieb braucht.
„Die Daten liegen in Frankfurt.“ Das ist eine wichtige Information für eine Cloud-Entscheidung, aber noch keine vollständige Antwort. Zum Speicherort kommen Betreiber, Zugriffsrechte, Vertragsverhältnisse und tatsächliche Datenwege. Entscheidend ist ein nachvollziehbares Gesamtbild: Wer kann welche Daten verarbeiten, wer betreibt die Anwendung und wie lässt sich ein Dienst wieder verlassen?
Der Irrtum der Geografie: Standort und Zugriff getrennt prüfen
Der US CLOUD Act macht deutlich, warum eine Standortangabe allein nicht genügt. Nach 18 U.S.C. § 2713 können Pflichten zur Herausgabe auch außerhalb der USA gespeicherte Daten erfassen, wenn sie sich im Besitz, Gewahrsam oder unter Kontrolle eines erfassten Anbieters befinden. Daraus folgt kein beliebiger Zugriff auf jedes deutsche Rechenzentrum: Zuständigkeit, Datenkontrolle und die Voraussetzungen des jeweiligen Verfahrens müssen vorliegen.
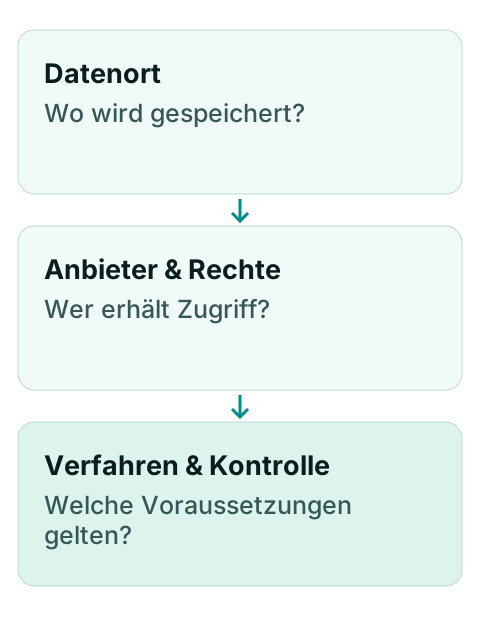
Die amtlichen FAQ des US-Justizministeriums erläutern, dass Zuständigkeit und Kontrolle von den konkreten Umständen abhängen. Die Nationalität eines Mutterkonzerns oder ein theoretisch denkbarer Administratorzugang allein ersetzen diese Prüfung nicht. Für die Beschaffung heißt das: Betrachten Sie Betreiberstruktur, vereinbarte Zugriffe, Schlüsselverwaltung und rechtliche Einordnung gemeinsam. Eine Vertragsklausel oder ein Rechenzentrumsort kann diese Gesamtprüfung nicht allein erledigen.
Die Alternative: Souveränität durch Architektur
Eine mögliche Architektur für den Mittelstand kombiniert gemietete Serverkapazität, eine selbst betriebene Automatisierung mit n8n und reproduzierbare Anwendungsumgebungen, etwa mit Docker. Im bisherigen Artikel stand dafür der Begriff Hidden Champion Stack. Hetzner ist dabei ein mögliches Infrastrukturbeispiel, keine Voraussetzung und kein pauschaler Nachweis für die Sicherheit einer kompletten Anwendung. Maßgeblich bleibt, welche Komponenten tatsächlich eingesetzt und wie sie betrieben werden.
Die Ökonomie der Unabhängigkeit: den ganzen Betrieb rechnen
Verbrauchsabhängige Dienste und eigene Server haben unterschiedliche Kostenverläufe. Bei einem Dienst können Ausführungen, Speicher oder Modellnutzung abgerechnet werden; eine eigene Umgebung benötigt Kapazität und Betreuung. Eine Pauschale für den Server deckt weder beliebige Last noch sämtliche Betriebsaufgaben ab. Der passende Vergleich verwendet denselben Arbeitsumfang, dieselbe Verfügbarkeit und denselben Zeitraum.
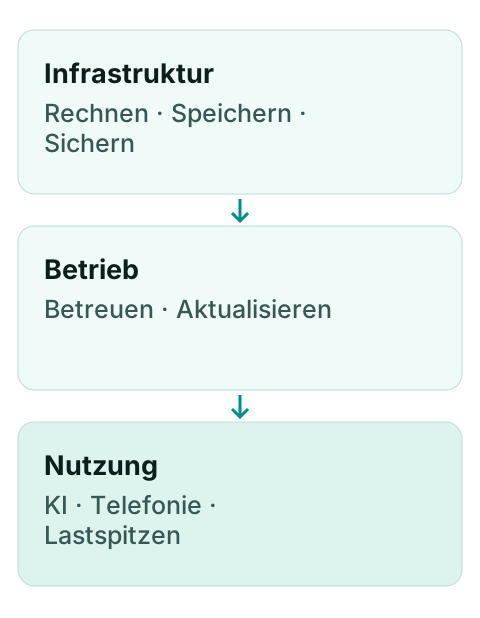
Für einen belastbaren Kostenplan gehören Einrichtung, Administration, Updates, Sicherung, Überwachung und Wiederherstellung neben die Infrastrukturkosten. Externe KI- oder Telefoniedienste können zusätzlich nach Nutzung abgerechnet werden. Eine Million kurze Statusabfragen ist eine andere Last als eine Million umfangreiche Dokumentanalysen. Deshalb sollte ein repräsentativer Ablauf gemessen werden, bevor aus einem Monatsbetrag eine Kapazitätszusage entsteht. Der Nutzen eigener Infrastruktur liegt in beeinflussbaren Entscheidungen und nachvollziehbaren Kosten, nicht in unbegrenzter Rechenleistung.
NIS2 und die Verantwortung der Lieferkette
Die NIS2-Regeln im BSIG betreffen nicht pauschal jedes mittelständische Unternehmen. Zuerst ist der Anwendungsbereich nach § 28 zu prüfen. Für erfasste Einrichtungen gehören Lieferkettenrisiken zu den Maßnahmen nach § 30; § 38 regelt Pflichten der Geschäftsleitung. Eigener Betrieb beseitigt Abhängigkeiten nicht: Hardware, Software, Wartung und Hosting bleiben Teil der Lieferkette. Der praktische Ausgangspunkt ist eine Liste der kritischen Dienste samt Verantwortlichen und Wiederanlaufmöglichkeiten.
Fazit für den Pragmatiker
Datensouveränität verbindet Architektur, Verträge und gelebten Betrieb. Beginnen Sie mit einem geschäftskritischen Vorgang: Welche Quellen braucht er, wer darf darauf zugreifen, wie wird eine Entscheidung geprüft und was passiert bei einem Ausfall oder Anbieterwechsel? Daraus lässt sich eine passende Umgebung ableiten. Eigener Betrieb kann sinnvoll sein, wenn Sie die zusätzliche Verantwortung übernehmen können; ein passend vertraglich und technisch eingerichteter Dienst kann ebenfalls zum Bedarf passen.
Passende Branchen-Lösungen
Kostenlose Tools